Proteja os logins para que um cliente não possa se passar pelo External ID de outro usuário nem reivindicar assinaturas de e-mail e SMS que não lhe pertencem. Disponível para todos no SDK nativo para Android 5.9.0+, no SDK para iOS 5.8.0+ e no SDK Web 160900+. Ainda não compatível com SDKs multiplataforma.
Gere um JWT no seu servidor e passe-o para OneSignal.login para que um cliente não possa se passar por outro External ID. O mesmo token pode autorizar a adição de assinaturas de e-mail e SMS e determinadas chamadas à User REST API.A verificação de identidade está disponível para todos nos SDKs nativos para Android e iOS e no SDK Web. Ela ainda não é compatível com SDKs multiplataforma (por exemplo, Flutter, React Native etc.).
React Native e Expo, Flutter, Unity, Cordova e Ionic, Capacitor, .NET MAUI
Ainda não compatível
SDKs não compatíveis não têm como passar um JWT para login. O suporte a eles chegará em breve.Ative a verificação de identidade para proteger:
O login de usuários
A adição de assinaturas de e-mail
A adição de assinaturas de SMS
A modificação de identidades e aliases de usuários
O painel permite ativar o Token Identity Verification em qualquer aplicativo, mesmo que seu aplicativo use um SDK que não consegue enviar um JWT. A chave se aplica ao aplicativo inteiro, em todas as plataformas.Se algum cliente do aplicativo usar um SDK multiplataforma ou uma versão do SDK Web anterior à v16, não ative a chave. Depois que ela é ativada, o OneSignal rejeita as solicitações desses clientes que criam ou atualizam usuários e assinaturas. login, addEmail e addSms falham, e novos dispositivos nesses clientes não conseguem registrar uma assinatura push.Você ainda pode gerar chaves e implementar a assinatura de JWTs no seu servidor agora. Somente a chave aplica a verificação.
Pré-requisitos \
Um aplicativo OneSignal existente com uma plataforma push configurada.
Todo cliente que chama login usa um SDK compatível: o SDK nativo para Android 5.9.0+, o SDK nativo para iOS 5.8.0+ ou o SDK Web 160900+.
Um backend que autentica seus usuários e pode assinar JWTs.
Acesso a Settings > Keys & IDs no painel do OneSignal. A seção Identity Verification está disponível para todos os aplicativos. Você não precisa entrar em contato com o suporte.
Gerar chaves \
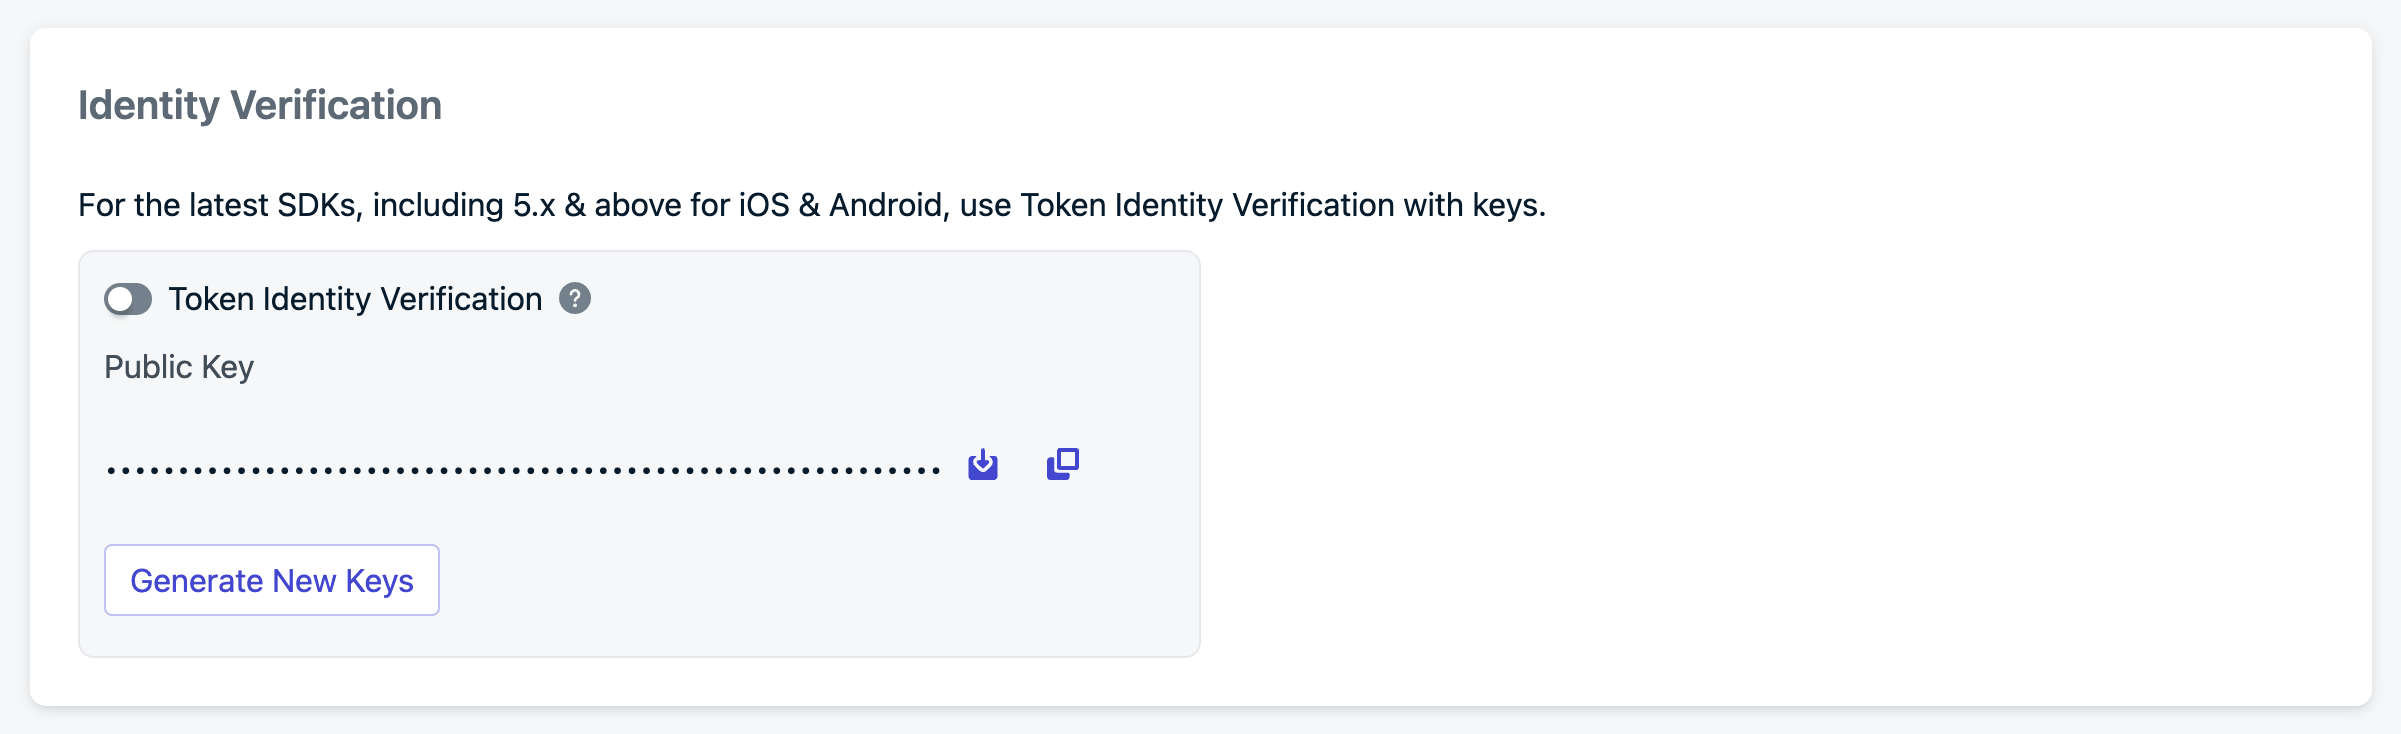
Conclua estas etapas em ordem: gere as chaves, crie o JWT e depois adicione-o ao seu aplicativo. Não ative a chave Token Identity Verification até que seu backend consiga emitir JWTs e seu aplicativo consiga passá-los para login.Faça login na sua conta do OneSignal e acesse Settings > Keys & IDs > Identity Verification.
Configuração da verificação de identidade
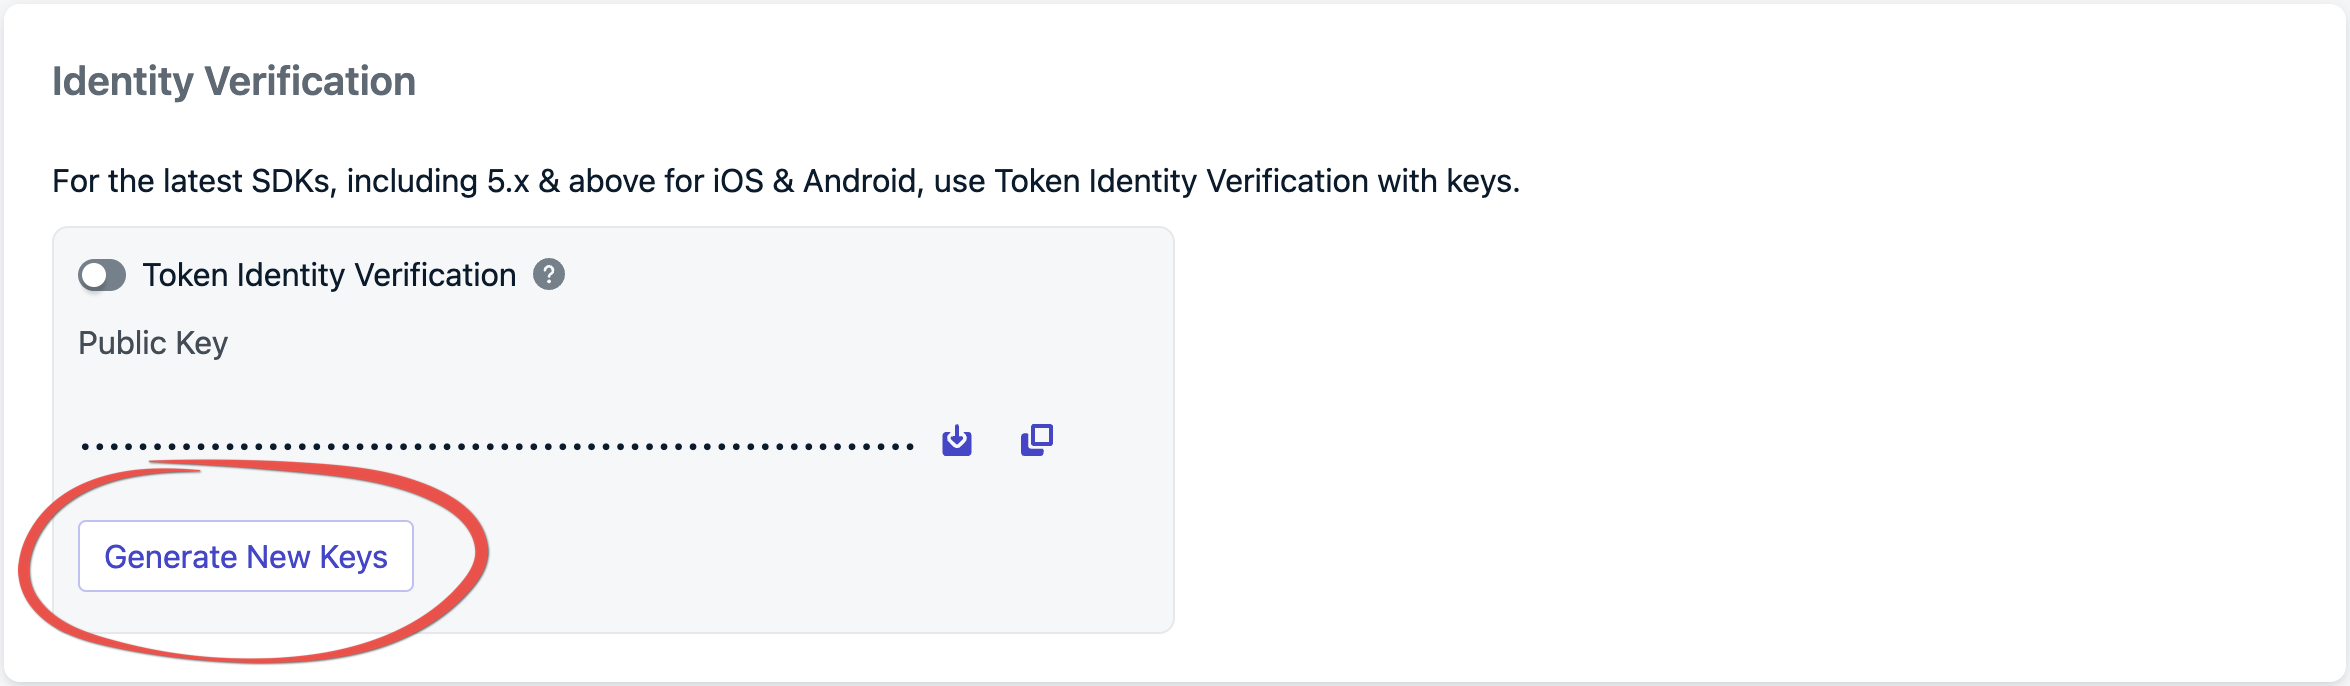
Clique em Generate New Keys para criar um novo par de chaves.
Criação de um novo par de chaves
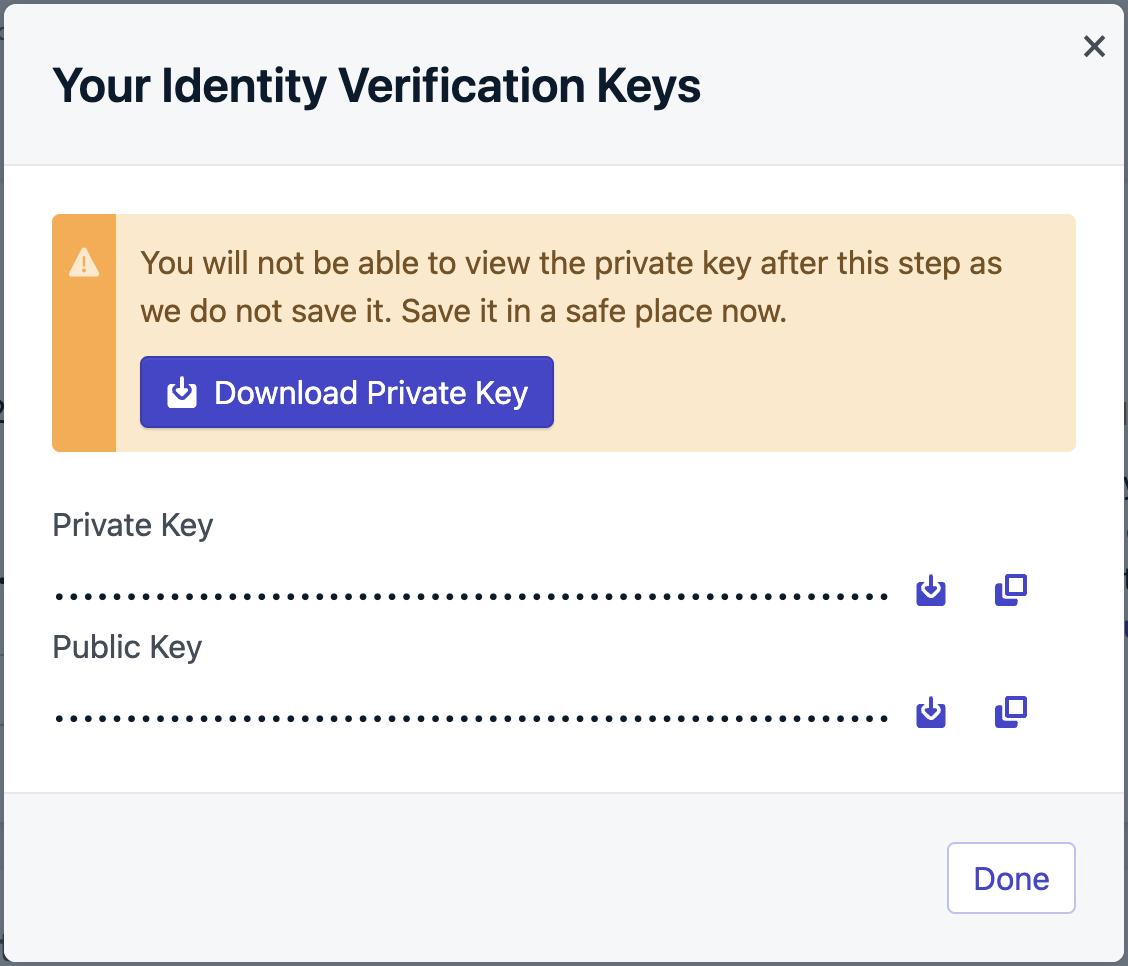
Baixe o arquivo PEM ou copie a chave privada e armazene-a com segurança. Essa chave privada não é uma App API key. Use-a somente para assinar JWTs de verificação de identidade.
Par de chaves de verificação de identidade
Sempre armazene chaves privadas em um ambiente seguro, como um sistema de gerenciamento de chaves. Nunca exponha chaves privadas em código do lado do cliente, repositórios públicos ou logs.
Agora você tem uma chave privada armazenada no seu servidor e uma chave pública mantida pelo OneSignal.
Criar o JWT \
Autentique o usuário com seu próprio servidor antes de assinar um token. Quando essa autenticação for bem-sucedida, assine um JWT ES256 com as claims abaixo e retorne-o ao dispositivo na sua resposta de autenticação. Se o seu aplicativo não tiver backend, configure um pequeno servidor cuja única função seja verificar usuários e assinar esses tokens. Nunca assine JWTs no dispositivo.
Payload do JWT \
Claim
Obrigatória
Descrição
iss
Sim
Seu App ID do OneSignal.
exp
Sim
Expiração como timestamp Unix em segundos, não em milissegundos. O OneSignal rejeita tokens expirados.
identity
Sim
Objeto que inclui external_id. Esse valor deve corresponder ao External ID que você passa para OneSignal.login().
subscriptions
Não
Array de objetos com type (Email ou SMS) e token. Aqui, token é o endereço de e-mail ou o número de telefone no formato E.164, não o JWT. Inclua esta claim antes de chamar addEmail ou addSms.
Assinar o JWT \
Assine o JWT com o algoritmo ES256 (ECDSA usando P-256 e SHA-256). Outros algoritmos são rejeitados. Use uma biblioteca de JWT em vez de montar o token manualmente.Exemplo usando jsonwebtoken. Passe a chave privada PEM que você baixou na etapa anterior:
Armazene a chave privada PEM com as quebras de linha intactas. Muitos sistemas de variáveis de ambiente removem quebras de linha, o que faz a assinatura ES256 falhar. Preserve os caracteres \n literais ou codifique a chave em base64 e decodifique-a em tempo de execução.
Verificar seu JWT \
Registre ou retorne a string de signOneSignalJWT() e depois decodifique-a para confirmar o payload. O jwt.io decodifica tokens no seu navegador, mas trate o token de um usuário real como um segredo e use um token de teste ao colá-lo em ferramentas de terceiros. O payload decodificado deve ter esta aparência:
Confirme todos os itens a seguir antes de chamar login:
iss corresponde ao seu App ID do OneSignal em Settings > Keys & IDs
identity.external_id corresponde ao valor que você passará para OneSignal.login()
exp está no futuro e expresso em segundos
Incluir assinaturas \
Inclua o e-mail e o SMS no JWT no login quando você já tiver esses valores. Se eles chegarem depois, emita um novo JWT que inclua a claim subscriptions e passe-o para updateUserJwt antes de chamar addEmail ou addSms. Consulte Adicionar assinaturas.
Chame login com o External ID e o JWT. Até que o Token Identity Verification seja ativado no painel, o SDK não envia o JWT, então você pode publicar esta atualização do aplicativo antes de ativar a chave. Depois de ativar a chave, login sem um JWT válido falha.
Em caso de sucesso, o OneSignal associa a assinatura do dispositivo ao seu External ID e o usuário passa a ser um usuário identificado.Android 5.11.0 e posteriores: para definir o e-mail, o número de telefone, as tags e os aliases do usuário na mesma solicitação, passe o JWT como terceiro argumento para login(external_id, profile). Inclua o e-mail e o número de telefone do perfil na claim subscriptions do JWT. Consulte Adicionar assinaturas.
// login(external_id, profile) is a suspend function. Call it from a coroutine.val profile = OneSignalUserProfile.builder() .setEmail("user@example.com") .setSms("+15551234567") .build()val loginResult = OneSignal.login(externalId, profile, onesignalJWT)
OneSignalUserProfile profile = OneSignalUserProfile.builder() .setEmail("user@example.com") .setSms("+15551234567") .build();// Continue.with requires Android API level 24 or later. The callback may not run on the main thread.OneSignal.login(externalId, profile, onesignalJWT, Continue.with(continueResult -> { // Handle the OneSignalResult<LoginData> in continueResult.getData()}));
Se o OneSignal rejeitar o JWT, loginResult falha com BACKEND_ERROR e o status HTTP 401, e o SDK dispara o evento de JWT invalidado descrito na próxima etapa. O SDK mantém o login na fila e tenta novamente depois que você chama updateUserJwt.
2
Trate os eventos do ciclo de vida do JWT
Quando o OneSignal rejeita um JWT (por exemplo, porque ele expirou), o SDK dispara um evento de JWT invalidado. Busque um novo token no seu backend e passe-o para updateUserJwt. As solicitações que precisam do token aguardam até que você o forneça. Você pode usar o mesmo endpoint para emitir um token que inclua o e-mail ou o SMS se o token de login original não os incluía.Adicione o listener na inicialização do aplicativo, antes de chamar login:
Android: adicione-o em Application.onCreate. O listener só recebe eventos disparados depois de ser adicionado e é chamado em uma thread em segundo plano.
iOS: o SDK mantém uma referência fraca ao listener, então mantenha uma referência forte a ele. Ele é chamado na thread principal, então busque o token de forma assíncrona. Se um evento foi disparado antes de você adicionar o listener, o SDK o entrega quando você adiciona o listener.
Web: adicione-o com OneSignal.User.addEventListener("userJwtInvalidated", listener) dentro de OneSignalDeferred.push, antes de chamar login. O listener só recebe eventos disparados depois de ser adicionado. O SDK chama cada listener de forma assíncrona, e um listener que lança uma exceção não impede os outros listeners.
// Called on a background thread, so a blocking network call is OK here.OneSignal.addUserJwtInvalidatedListener(event -> { String externalId = event.getExternalId(); String onesignalJWT = fetchOneSignalJwt(externalId); OneSignal.updateUserJwt(externalId, onesignalJWT);});
// Called on a background thread, so a blocking network call is OK here.OneSignal.addUserJwtInvalidatedListener { event -> val externalId = event.externalId val onesignalJWT = fetchOneSignalJwt(externalId) OneSignal.updateUserJwt(externalId, onesignalJWT)}
OneSignal.addUserJwtInvalidatedListener { event -> val externalId = event.externalId appScope.launch { val onesignalJWT = fetchOneSignalJwt(externalId) OneSignal.updateUserJwtSuspend(externalId, onesignalJWT) }}
import OneSignalFramework// The app delegate lives for the whole app session, so the SDK's weak reference stays valid.class AppDelegate: UIResponder, UIApplicationDelegate, OSUserJwtInvalidatedListener { func application(_ application: UIApplication, didFinishLaunchingWithOptions launchOptions: [UIApplication.LaunchOptionsKey: Any]?) -> Bool { OneSignal.addUserJwtInvalidatedListener(self) return true } // Called on the main thread. Fetch the token without blocking it. func onUserJwtInvalidated(event: OSUserJwtInvalidatedEvent) { let externalId = event.externalId Task { let onesignalJWT = try await fetchOneSignalJwt(externalId: externalId) OneSignal.updateUserJwt(externalId: externalId, token: onesignalJWT) } }}
@import OneSignalFramework;@interface MyListener : NSObject <OSUserJwtInvalidatedListener>@end@implementation MyListener// Called on the main thread. Fetch the token without blocking it.- (void)onUserJwtInvalidatedWithEvent:(OSUserJwtInvalidatedEvent * _Nonnull)event { NSString *externalId = event.externalId; [self fetchOneSignalJwt:externalId completion:^(NSString *onesignalJWT) { [OneSignal updateUserJwt:externalId withToken:onesignalJWT]; }];}@end// The SDK holds the listener weakly. Store it in a property that lives as long as your app.self.jwtListener = [MyListener new];[OneSignal addUserJwtInvalidatedListener:self.jwtListener];// To stop listening:[OneSignal removeUserJwtInvalidatedListener:self.jwtListener];
Substitua fetchOneSignalJwt por uma chamada ao seu backend. Não assine JWTs no dispositivo.Com esse listener implementado, um token expirado é substituído automaticamente e a sessão continua sem forçar o usuário a fazer login novamente.
3
Ative o Token Identity Verification no painel
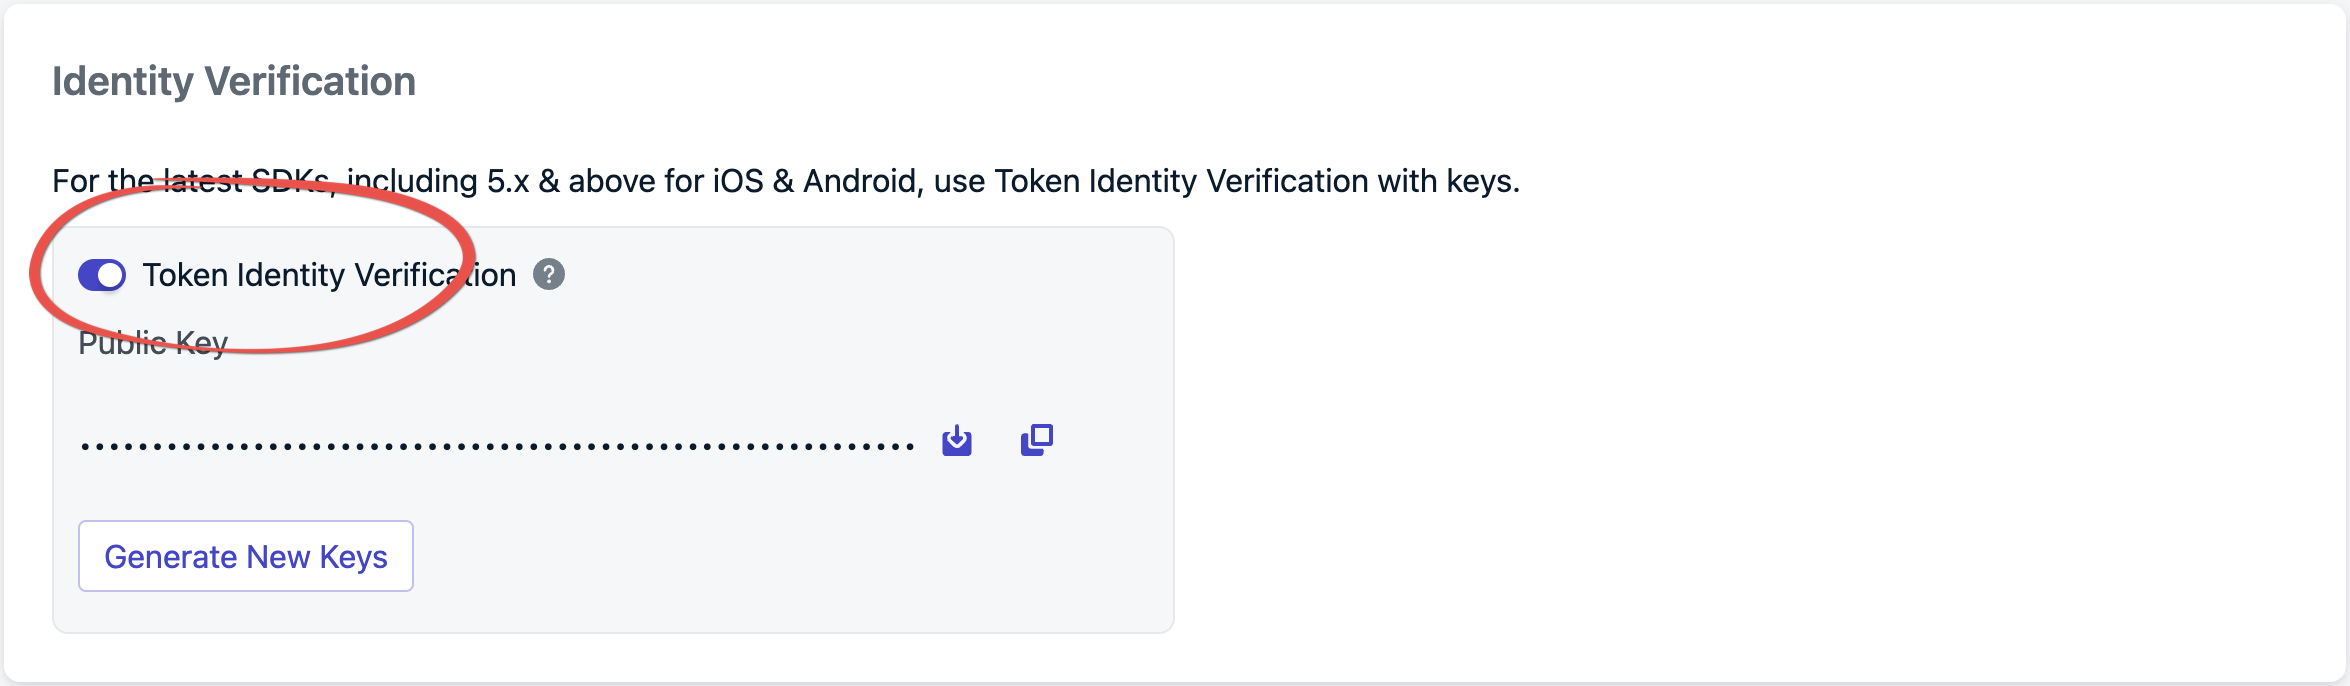
Em Settings > Keys & IDs, ative Token Identity Verification.
Ativação do Token Identity Verification
Antes de ativá-la, confirme:
Nenhum cliente deste aplicativo usa um SDK multiplataforma. Consulte SDKs compatíveis.
A maioria dos seus usuários está em uma versão do aplicativo que passa um JWT para login. Versões antigas do aplicativo ainda instaladas nos dispositivos não conseguem enviar um JWT, então as solicitações delas também falham.
Seu servidor envia um JWT para as User REST APIs que ele chama.
A partir de então, o OneSignal rejeita qualquer chamada a login ou a uma REST API protegida que não inclua um JWT válido. Consulte O que muda quando a chave está ativada.
O que muda quando a chave está ativada \
Login:login exige um JWT válido cujo identity.external_id corresponda ao External ID.
Dispositivos desconectados: o SDK não cria usuários anônimos no OneSignal. Em uma nova instalação, o dispositivo não registra uma assinatura push até que o aplicativo chame login com um JWT válido, então ele não pode receber notificações push antes disso. Se você envia push para usuários antes de eles fazerem login, planeje isso antes de ativar a chave.
Logout:logout() desativa a assinatura push do dispositivo. Chamar login com um JWT a restaura. Consulte as perguntas frequentes.
E-mail e SMS:addEmail e addSms exigem um JWT que inclua o endereço na claim subscriptions. Consulte Adicionar assinaturas.
REST API: os endpoints de User e Subscription exigem Authorization: Bearer YOUR_ONESIGNAL_JWT. Consulte REST API.
Adicionar assinaturas \
Se o JWT de login já incluir o e-mail ou o número de telefone em subscriptions, login associa essas assinaturas ao usuário. Você não precisa de uma segunda chamada.No Android 5.11.0 e posteriores, login(external_id, profile) envia o e-mail e o número de telefone do perfil na solicitação de login. Inclua cada um desses endereços na claim subscriptions do JWT de login.Se o endereço ainda não estiver no JWT, emita um novo token que o inclua, chame updateUserJwt e depois chame addEmail ou addSms. Faça isso em todas as plataformas. addEmail / addSms sozinhos não bastam depois que o Token Identity Verification estiver ativado.fetchOneSignalJwtWithEmail e fetchOneSignalJwtWithSms são marcadores para a sua própria chamada ao backend que emite um JWT com a claim subscriptions.
JWTs de verificação de identidade não são App API keys. Outros endpoints (por exemplo, Create message) continuam usando Authorization: Key YOUR_APP_API_KEY. Consulte Keys & IDs.Quando o Token Identity Verification está ativado, os endpoints de User e Subscription abaixo se autenticam com o JWT de identidade:
Authorization: Bearer YOUR_ONESIGNAL_JWT
Emita esse JWT da mesma forma que para o login do SDK. O identity.external_id do token deve corresponder ao usuário sobre o qual a solicitação opera.
curl -X GET 'https://api.onesignal.com/apps/YOUR_APP_ID/users/by/external_id/YOUR_EXTERNAL_ID' \
  -H 'Authorization: Bearer YOUR_ONESIGNAL_JWT'
Solução de problemas \
Sintoma
Causa provável
Solução
login(external_id, profile) falha com BACKEND_ERROR e o status HTTP 401
O OneSignal rejeitou o JWT
Busque um novo JWT no seu listener de JWT invalidado e passe-o para updateUserJwt. O SDK tenta o login novamente.
login parece não fazer nada depois que você ativa a chave
O JWT está ausente, expirado ou assinado com um algoritmo diferente de ES256
Passe um JWT ES256 válido cujo exp esteja no futuro.
Uma chamada a uma REST API protegida retorna 401 Unauthorized
JWT Authorization: Bearer ausente ou inválido, ou identity.external_id não corresponde ao usuário de destino
Envie um JWT atual cujo identity.external_id corresponda ao usuário no caminho da solicitação.
exp é rejeitado mesmo que o token pareça válido
exp foi definido em milissegundos em vez de segundos
Defina exp como um timestamp Unix em segundos.
Novas instalações não têm assinatura push depois que você ativa a chave
O usuário não fez login. Usuários anônimos não são criados enquanto a chave está ativada.
Chame login com um JWT válido assim que o usuário for autenticado.
Usuários de React Native, Flutter ou outros SDKs multiplataforma pararam de ser atualizados depois que você ativou a chave
Esses SDKs ainda não conseguem enviar um JWT
Desative o Token Identity Verification. Ative-o novamente somente quando todos os clientes usarem um SDK compatível.
O listener de JWT invalidado nunca é disparado no Android
O listener foi adicionado depois que o evento foi disparado
Adicione o listener em Application.onCreate, antes de chamar login.
O listener de JWT invalidado para de ser disparado no iOS
O SDK mantém uma referência fraca ao listener e ele foi liberado
Mantenha uma referência forte ao listener durante toda a vida útil do aplicativo.
Perguntas frequentes \
A verificação de identidade é obrigatória? \
Não, mas ela é altamente recomendada para aplicativos em produção. Sem ela, qualquer cliente que conheça o External ID de um usuário pode se passar por esse usuário e modificar as assinaturas ou os dados dele.
O que é a chave “Identity Verification for email + external_id”? \
Chave legada Identity Verification em Keys & IDs
Essa chave é uma configuração legada e separada para os SDKs v3/v4 do OneSignal. Ela não é a verificação de identidade baseada em JWT desta página e não protege aplicativos no SDK v5. Para o SDK v5, use Generate New Keys na seção Identity Verification em Settings > Keys & IDs. Consulte Gerar chaves.
Quais SDKs são compatíveis com a verificação de identidade? \
O SDK nativo para Android 5.9.0+, o SDK nativo para iOS 5.8.0+ e o SDK Web 160900+. SDKs multiplataforma (React Native, Expo, Flutter, Unity, Cordova, Ionic, Capacitor e .NET MAUI) ainda não são compatíveis. Consulte SDKs compatíveis.
Meu aplicativo usa um SDK multiplataforma. Posso ativar a verificação de identidade? \
Ainda não. O painel permite ativar a chave, mas seus clientes não conseguem enviar um JWT, então os logins e as atualizações de assinaturas deles falham. Você pode gerar chaves e implementar a assinatura de JWTs no seu servidor agora e ativar a chave quando seu SDK for compatível.
Qual algoritmo o JWT usa? \
ES256 (ECDSA usando P-256 e SHA-256). Outros algoritmos são rejeitados.
O que acontece se o JWT expirar durante uma sessão? \
O SDK dispara um evento de JWT invalidado. Implemente addUserJwtInvalidatedListener (consulte Adicionar o JWT ao seu aplicativo) para buscar um novo token e passá-lo para updateUserJwt. Na web, escute o evento userJwtInvalidated com OneSignal.User.addEventListener.
Preciso da verificação de identidade para a REST API? \
Somente depois de ativar o Token Identity Verification. A partir daí, os endpoints de User e Subscription exigem Authorization: Bearer YOUR_ONESIGNAL_JWT. Eles não aceitam a App API key para essas chamadas. Create message e outros endpoints que não são de usuário continuam usando Authorization: Key YOUR_APP_API_KEY.
O que acontece com a assinatura push no logout? \
Quando a verificação de identidade está ativada, logout() desativa a assinatura push. A assinatura continua associada a esse usuário. Chamar login com um JWT restaura o status anterior da assinatura. Você não precisa chamar optIn() novamente.No Android (Kotlin), logoutSuspend() é o equivalente não bloqueante de logout().
Páginas relacionadas \
Usuários
External ID, usuários anônimos e identificados, e login/logout.
Keys & IDs
App ID, App API keys e onde ficam as chaves de verificação de identidade.
Referência do SDK mobile
login, logout, addEmail, addSms e métodos de assinatura.
Referência do SDK Web
login, updateUserJwt, o evento userJwtInvalidated e outros métodos do SDK Web.
Visão geral da REST API
Autenticação padrão com App API key para endpoints que não são protegidos por JWT.
Esta página foi útil?
{"docsConfig":{"theme":"mint","$schema":"https://mintlify.com/docs.json","name":"OneSignal Documentation","description":"OneSignal is a platform for sending push notifications, emails, in-app messages, and SMS campaigns via a single API, Journey Builder, and a dashboard.","colors":{"primary":"#3A3DB3","light":"#E54B4D","dark":"#3A3DB3"},"logo":{"light":"https://mintcdn.com/onesignal/yJcueeDCO7UpHnnY/logo/OneSignal-Logo.svg?fit=max\u0026auto=format\u0026n=yJcueeDCO7UpHnnY\u0026q=85\u0026s=1fcfb6fef6d820fd9d99c74850711107","dark":"https://mintcdn.com/onesignal/s4WC_KzLxf8ornqq/logo/OneSignal-Logo-White.svg?fit=max\u0026auto=format\u0026n=s4WC_KzLxf8ornqq\u0026q=85\u0026s=2573a53b5aea961e18c82b3af8f31925"},"favicon":"https://mintcdn.com/onesignal/SGduBFHpiRdg5l6h/favicon.ico?fit=max\u0026auto=format\u0026n=SGduBFHpiRdg5l6h\u0026q=85\u0026s=c0a99fadc0553c658a83741c5611cef4","api":{"examples":{"languages":["curl","typescript","python","php","go","ruby","java","csharp","rust"],"autogenerate":true}},"navbar":{"links":[{"href":"mailto:support@onesignal.com","label":"Support"}],"primary":{"type":"button","label":"Dashboard","href":"https://dashboard.onesignal.com"}},"footer":{"socials":{"github":"https://github.com/OneSignal","linkedin":"https://linkedin.com/company/onesignal","youtube":"https://www.youtube.com/@onesignalofficial/playlists"}},"seo":{"metatags":{"apple-mobile-web-app-title":"OneSignal Docs"}},"fonts":{"family":"Nunito Sans"},"styling":{"eyebrows":"breadcrumbs","latex":true},"integrations":{"ga4":{"measurementId":"G-2DGWL0VYP5"},"posthog":{"apiKey":"phc_vZpvE0f5eyzcOt30FHer34yddVmNdo9kmlMVRBzLMtn","apiHost":"https://eu.i.posthog.com","sessionRecording":true}},"contextual":{"options":["copy","view","chatgpt","claude"],"display":"header"},"navigation":{"languages":[{"language":"en","href":"docs/en/home"},{"language":"cn","href":"docs/cn/home"},{"language":"ko","href":"docs/ko/home"},{"language":"ja","href":"docs/ja/home"},{"language":"tr","href":"docs/tr/home"},{"language":"pt-BR","href":"docs/pt-BR/home"},{"language":"es","href":"docs/es/home"},{"language":"fr","href":"docs/fr/home"}]}},"deployment":{"deploymentMetadataValue":{"subdomain":"onesignal","hasAudioNarration":false,"actualSubdomain":"onesignal","customDomains":["documentation.onesignal.com"],"gitSource":{"type":"github","owner":"onesignal","repo":"mintlify-docs","deployBranch":"main","contentDirectory":"","isPrivate":true,"mountPath":"","label":""},"feedback":{"thumbs":true},"entitlements":{"AI_CHAT":{"status":"ENABLED"},"WEB_MCP":{"status":"ENABLED"},"NARRATION":{"status":"ENABLED"}},"buildId":"6afe1d0a3772d561db7fb2af","clientVersion":"0.0.4205","searchFilterCounts":[{"language":"en","tag":"User Guides","count":205},{"language":"es","tag":"Guías del Usuario","count":181},{"language":"fr","tag":"Guides utilisateur","count":181},{"language":"ja","tag":"ユーザーガイド","count":181},{"language":"ko","tag":"사용자 가이드","count":181},{"language":"pt-BR","tag":"Guia do Usuário","count":181},{"language":"tr","tag":"Kullanıcı Kılavuzları","count":181},{"language":"cn","tag":"用户指南","count":179},{"language":"en","tag":"Message channels","count":91},{"language":"es","tag":"Canales de mensajería","count":85},{"language":"fr","tag":"Canaux de messagerie","count":85},{"language":"ja","tag":"メッセージングチャネル","count":85},{"language":"ko","tag":"메시지 채널","count":85},{"language":"pt-BR","tag":"Canais de mensagem","count":85},{"language":"tr","tag":"Mesaj kanalları","count":85},{"language":"cn","tag":"消息渠道","count":84},{"language":"default","tag":"API Reference","count":68},{"language":"default","tag":"API reference","count":64},{"language":"en","tag":"Analytics \u0026 Integrations","count":53},{"language":"es","tag":"Analítica \u0026 Integraciones","count":52},{"language":"fr","tag":"Analyses et intégrations","count":52},{"language":"ja","tag":"分析 \u0026 統合","count":52},{"language":"ko","tag":"분석 \u0026 통합","count":52},{"language":"pt-BR","tag":"Análises \u0026 Integrações","count":52},{"language":"tr","tag":"Analitik ve Entegrasyonlar","count":52},{"language":"cn","tag":"分析和集成","count":51},{"language":"cn","tag":"开发者指南","count":50},{"language":"es","tag":"Guías del desarrollador","count":50},{"language":"fr","tag":"Guides développeur","count":50},{"language":"ja","tag":"開発者ガイド","count":50},{"language":"ko","tag":"개발자 가이드","count":50},{"language":"tr","tag":"Geliştirici Kılavuzları","count":50},{"language":"pt-BR","tag":"Guia de desenvolvedor","count":49},{"language":"en","tag":"Developer Guides","count":48},{"language":"en","tag":"Integrations","count":37},{"language":"es","tag":"Integraciones","count":37},{"language":"fr","tag":"Intégrations","count":37},{"language":"ja","tag":"統合","count":37},{"language":"ko","tag":"통합","count":37},{"language":"pt-BR","tag":"Integrações","count":37},{"language":"tr","tag":"Entegrasyonlar","count":37},{"language":"cn","tag":"集成","count":36},{"language":"en","tag":"Tutorials","count":35},{"language":"cn","tag":"推送通知","count":31},{"language":"cn","tag":"OneSignal 作为目的地","count":31},{"language":"en","tag":"Push","count":31},{"language":"en","tag":"OneSignal as destination","count":31},{"language":"es","tag":"Push notificaciones","count":31},{"language":"es","tag":"OneSignal como destino","count":31},{"language":"fr","tag":"Push","count":31},{"language":"fr","tag":"OneSignal comme destination","count":31},{"language":"ja","tag":"プッシュ通知","count":31},{"language":"ja","tag":"OneSignal as 宛先","count":31},{"language":"ko","tag":"푸시","count":31},{"language":"ko","tag":"OneSignal을 데이터 목적지로 사용","count":31},{"language":"pt-BR","tag":"Push notificações","count":31},{"language":"pt-BR","tag":"OneSignal como destino","count":31},{"language":"tr","tag":"Anlık bildirimler","count":31},{"language":"tr","tag":"OneSignal hedef","count":31},{"language":"cn","tag":"移动SDK","count":26},{"language":"en","tag":"Mobile SDKs","count":26},{"language":"es","tag":"SDKs móviles","count":26},{"language":"fr","tag":"SDK mobiles","count":26},{"language":"ja","tag":"モバイルSDK","count":26},{"language":"ko","tag":"모바일 SDKs","count":26},{"language":"pt-BR","tag":"SDKs móveis","count":26},{"language":"tr","tag":"Mobil SDK'lar","count":26},{"language":"cn","tag":"教程","count":24},{"language":"es","tag":"Tutoriales","count":24},{"language":"fr","tag":"Tutoriels","count":24},{"language":"ja","tag":"チュートリアル","count":24},{"language":"ko","tag":"튜토리얼","count":24},{"language":"pt-BR","tag":"Tutoriais","count":24},{"language":"tr","tag":"Eğitimler","count":24},{"language":"cn","tag":"移动SDK设置","count":19},{"language":"en","tag":"Mobile SDK setup","count":19},{"language":"es","tag":"Configuración del SDK móvil","count":19},{"language":"fr","tag":"Configuration SDK mobile","count":19},{"language":"ja","tag":"モバイルSDKセットアップ","count":19},{"language":"ko","tag":"모바일 SDK 설정","count":19},{"language":"pt-BR","tag":"Configuração do SDK móvel","count":19},{"language":"tr","tag":"Mobil SDK kurulumu","count":19},{"language":"default","tag":"Messages","count":9},{"language":"default","tag":"Users","count":9},{"language":"default","tag":"Organization","count":9},{"language":"default","tag":"Journeys","count":8},{"language":"default","tag":"Deprecated","count":6},{"language":"default","tag":"Templates","count":6},{"language":"default","tag":"Subscriptions","count":6},{"language":"default","tag":"Segments","count":5}]},"assistantConfig":{"enableStarterQuestions":false,"deflection":{"enabled":true,"email":"support@onesignal.com","showHelpButton":true}},"basePath":"","hasChatPermissions":true,"hasWebMcpPermissions":true,"toggles":[{"name":"kill-isr","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"custom-rbac-roles","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"agent-mintlify-slack","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"agent-integrations-settings","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"rbac-expansion","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"automations-pr-grouping","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"custom-prefix","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"analytics-v7","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"user-flows-analytics","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"no-publish-flow","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"workos-onboarding","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"snapshot-serving-live","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"stripTemperatureMiddleware","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"support-platform-pylon-zendesk","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"snapshot-serving","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"instant-rollback","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"granular-notifications-server","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"granular-notifications","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"automations-fable","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"fixed-ai-action-pricing","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"automation-resolve-merge-conflict","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"scoped-publishing","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"mintql","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"page-level-analytics","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"editor-version-history-v2","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"billing-page-v2","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"full-page-search","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"workspace-projects","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"assistant-v5","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"fork-pr-previews","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"revalidation-jwt","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"workos-sso-scim","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"hobby-abuse-scan","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"dashboard-inbox","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"workos-signup","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"turbopuffer-dual-write","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"workos-enabled","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"approve-review-flow","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"editor-metadata","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"sso-setup-deadline-banner","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"turbopuffer-serve","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"live-agents","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"starter-pricing","enabled":true,"variant":{"name":"treatment","enabled":true,"payload":{"type":"string","value":"treatment"},"feature_enabled":true},"impressionData":false},{"name":"llms-txt-v2","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"wildcard-email-auth","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false}],"googleFontsInlined":true},"customCss":[],"page":{"pagePath":"docs/pt-BR/identity-verification","slug":"/docs/pt-BR/identity-verification","pageMetadata":{"title":"Verificação de identidade","description":"Proteja os logins para que um cliente não possa se passar pelo External ID de outro usuário nem reivindicar assinaturas de e-mail e SMS que não lhe pertencem. Disponível para todos no SDK nativo para Android 5.9.0+, no SDK para iOS 5.8.0+ e no SDK Web 160900+. Ainda não compatível com SDKs multiplataforma.","keywords":["verificação de identidade","JWT","External ID","JWT de login","updateUserJwt","falsificação de identidade de usuário","ES256","Token Identity Verification","Android SDK 5.9.0","iOS SDK 5.8.0","Web SDK 160900","userJwtInvalidated","OneSignalUserProfile","login com perfil","JWT 401"],"href":"/docs/pt-BR/identity-verification"},"description":{"compiledSource":"\"use strict\";\nconst {jsx: _jsx} = arguments[0];\nconst {useMDXComponents: _provideComponents} = arguments[0];\nfunction _createMdxContent(props) {\n const _components = {\n p: \"p\",\n ..._provideComponents(),\n ...props.components\n };\n return _jsx(_components.p, {\n children: \"Proteja os logins para que um cliente não possa se passar pelo External ID de outro usuário nem reivindicar assinaturas de e-mail e SMS que não lhe pertencem. Disponível para todos no SDK nativo para Android 5.9.0+, no SDK para iOS 5.8.0+ e no SDK Web 160900+. Ainda não compatível com SDKs multiplataforma.\"\n });\n}\nfunction MDXContent(props = {}) {\n const {wrapper: MDXLayout} = {\n ..._provideComponents(),\n ...props.components\n };\n return MDXLayout ? _jsx(MDXLayout, {\n ...props,\n children: _jsx(_createMdxContent, {\n ...props\n })\n }) : _createMdxContent(props);\n}\nreturn {\n default: MDXContent\n};\n","frontmatter":{},"scope":{}},"pageType":"default","mdx":{"mdxSource":{"compiledSource":"\"use strict\";const{Fragment:_Fragment,jsx:_jsx,jsxs:_jsxs}=arguments[0];const{useMDXComponents:_provideComponents}=arguments[0];function _createMdxContent(props){const _components={a:`a`,code:`code`,hr:`hr`,li:`li`,p:`p`,pre:`pre`,span:`span`,strong:`strong`,tbody:`tbody`,td:`td`,th:`th`,thead:`thead`,tr:`tr`,ul:`ul`,..._provideComponents(),...props.components},{Card,CodeBlock,CodeGroup,Columns,Frame,Heading,OptimizedImage,Step,Steps,Tab,Table,Tabs,Warning}=_components;if(!Card)_missingMdxReference(`Card`,true);if(!CodeBlock)_missingMdxReference(`CodeBlock`,true);if(!CodeGroup)_missingMdxReference(`CodeGroup`,true);if(!Columns)_missingMdxReference(`Columns`,true);if(!Frame)_missingMdxReference(`Frame`,true);if(!Heading)_missingMdxReference(`Heading`,true);if(!OptimizedImage)_missingMdxReference(`OptimizedImage`,true);if(!Step)_missingMdxReference(`Step`,true);if(!Steps)_missingMdxReference(`Steps`,true);if(!Tab)_missingMdxReference(`Tab`,true);if(!Table)_missingMdxReference(`Table`,true);if(!Tabs)_missingMdxReference(`Tabs`,true);if(!Warning)_missingMdxReference(`Warning`,true);return _jsxs(_Fragment,{children:[_jsxs(_components.p,{children:[`Gere um `,_jsx(_components.a,{href:`https://jwt.io/introduction`,children:`JWT`}),` no seu servidor e passe-o para `,_jsx(_components.code,{children:`OneSignal.login`}),` para que um cliente não possa se passar por outro External ID. O mesmo token pode autorizar a adição de assinaturas de e-mail e SMS e determinadas chamadas à User REST API.`]}),`\n`,_jsx(_components.p,{children:`A verificação de identidade está disponível para todos nos SDKs nativos para Android e iOS e no SDK Web. Ela ainda não é compatível com SDKs multiplataforma (por exemplo, Flutter, React Native etc.).`}),`\n`,_jsx(Heading,{level:`2`,id:`supported-sdks`,children:`SDKs compatíveis \\\\`}),`\n`,_jsxs(Table,{children:[_jsx(_components.thead,{children:_jsxs(_components.tr,{children:[_jsx(_components.th,{children:`SDK`}),_jsx(_components.th,{children:`Verificação de identidade`})]})}),_jsxs(_components.tbody,{children:[_jsxs(_components.tr,{children:[_jsx(_components.td,{children:`Android (nativo)`}),_jsxs(_components.td,{children:[`Compatível a partir da `,_jsx(_components.a,{href:`https://github.com/OneSignal/OneSignal-Android-SDK/releases`,children:`5.9.0+`})]})]}),_jsxs(_components.tr,{children:[_jsx(_components.td,{children:`iOS (nativo)`}),_jsxs(_components.td,{children:[`Compatível a partir da `,_jsx(_components.a,{href:`https://github.com/OneSignal/OneSignal-iOS-SDK/releases`,children:`5.8.0+`})]})]}),_jsxs(_components.tr,{children:[_jsx(_components.td,{children:`Web`}),_jsxs(_components.td,{children:[`Compatível a partir da `,_jsx(_components.a,{href:`https://github.com/OneSignal/OneSignal-Website-SDK/releases`,children:`160900+`})]})]}),_jsxs(_components.tr,{children:[_jsx(_components.td,{children:`React Native e Expo, Flutter, Unity, Cordova e Ionic, Capacitor, .NET MAUI`}),_jsx(_components.td,{children:`Ainda não compatível`})]})]})]}),`\n`,_jsxs(_components.p,{children:[`SDKs não compatíveis não têm como passar um JWT para `,_jsx(_components.code,{children:`login`}),`. O suporte a eles chegará em breve.`]}),`\n`,_jsx(_components.p,{children:`Ative a verificação de identidade para proteger:`}),`\n`,_jsxs(_components.ul,{children:[`\n`,_jsx(_components.li,{children:`O login de usuários`}),`\n`,_jsx(_components.li,{children:`A adição de assinaturas de e-mail`}),`\n`,_jsx(_components.li,{children:`A adição de assinaturas de SMS`}),`\n`,_jsx(_components.li,{children:`A modificação de identidades e aliases de usuários`}),`\n`]}),`\n`,_jsxs(Warning,{children:[_jsxs(_components.p,{children:[_jsx(_components.strong,{children:`O painel permite ativar o Token Identity Verification em qualquer aplicativo, mesmo que seu aplicativo use um SDK que não consegue enviar um JWT.`}),` A chave se aplica ao aplicativo inteiro, em todas as plataformas.`]}),_jsxs(_components.p,{children:[`Se algum cliente do aplicativo usar um SDK multiplataforma ou uma versão do SDK Web anterior à v16, `,_jsx(_components.strong,{children:`não ative a chave`}),`. Depois que ela é ativada, o OneSignal rejeita as solicitações desses clientes que criam ou atualizam usuários e assinaturas. `,_jsx(_components.code,{children:`login`}),`, `,_jsx(_components.code,{children:`addEmail`}),` e `,_jsx(_components.code,{children:`addSms`}),` falham, e novos dispositivos nesses clientes não conseguem registrar uma assinatura push.`]}),_jsx(_components.p,{children:`Você ainda pode gerar chaves e implementar a assinatura de JWTs no seu servidor agora. Somente a chave aplica a verificação.`})]}),`\n`,_jsx(Heading,{level:`2`,id:`prerequisites`,children:`Pré-requisitos \\\\`}),`\n`,_jsxs(_components.ul,{children:[`\n`,_jsx(_components.li,{children:`Um aplicativo OneSignal existente com uma plataforma push configurada.`}),`\n`,_jsxs(_components.li,{children:[`Todo cliente que chama `,_jsx(_components.code,{children:`login`}),` usa um `,_jsx(_components.a,{href:`#supported-sdks`,children:`SDK compatível`}),`: o SDK nativo para Android 5.9.0+, o SDK nativo para iOS 5.8.0+ ou o SDK Web 160900+.`]}),`\n`,_jsx(_components.li,{children:`Um backend que autentica seus usuários e pode assinar JWTs.`}),`\n`,_jsxs(_components.li,{children:[`Acesso a `,_jsx(_components.strong,{children:`Settings > Keys \u0026 IDs`}),` no painel do OneSignal. A seção `,_jsx(_components.strong,{children:`Identity Verification`}),` está disponível para todos os aplicativos. Você não precisa entrar em contato com o suporte.`]}),`\n`]}),`\n`,_jsx(Heading,{level:`2`,id:`generate-keys`,children:`Gerar chaves \\\\`}),`\n`,_jsxs(_components.p,{children:[`Conclua estas etapas em ordem: gere as chaves, crie o JWT e depois adicione-o ao seu aplicativo. Não ative a chave Token Identity Verification até que seu backend consiga emitir JWTs e seu aplicativo consiga passá-los para `,_jsx(_components.code,{children:`login`}),`.`]}),`\n`,_jsxs(_components.p,{children:[`Faça login na sua conta do OneSignal e acesse `,_jsx(_components.strong,{children:`Settings > Keys \u0026 IDs > Identity Verification`}),`.`]}),`\n`,_jsx(Frame,{caption:`Configuração da verificação de identidade`,children:_jsx(OptimizedImage,{src:`https://mintcdn.com/onesignal/q_BlLe_fAL4tDvWs/images/docs/d6f1009-keys_and_ids.png?fit=max\u0026auto=format\u0026n=q_BlLe_fAL4tDvWs\u0026q=85\u0026s=c0be9c91a0dd0449b0120badf8f94b43`,alt:`Página de configurações mostrando a seção Identity Verification`,\"data-og-width\":`2401`,width:`2401`,\"data-og-height\":`734`,height:`734`,\"data-path\":`images/docs/d6f1009-keys_and_ids.png`,\"data-optimize\":`true`,\"data-opv\":`3`,srcset:`https://mintcdn.com/onesignal/q_BlLe_fAL4tDvWs/images/docs/d6f1009-keys_and_ids.png?w=280\u0026fit=max\u0026auto=format\u0026n=q_BlLe_fAL4tDvWs\u0026q=85\u0026s=2ca195dcb87843352cc0d544bf8637b1 280w, https://mintcdn.com/onesignal/q_BlLe_fAL4tDvWs/images/docs/d6f1009-keys_and_ids.png?w=560\u0026fit=max\u0026auto=format\u0026n=q_BlLe_fAL4tDvWs\u0026q=85\u0026s=9f5979c55f941ee93ac5607060f0e53a 560w, https://mintcdn.com/onesignal/q_BlLe_fAL4tDvWs/images/docs/d6f1009-keys_and_ids.png?w=840\u0026fit=max\u0026auto=format\u0026n=q_BlLe_fAL4tDvWs\u0026q=85\u0026s=5e2afdfd94ef1c8f14fb1b439a911915 840w, https://mintcdn.com/onesignal/q_BlLe_fAL4tDvWs/images/docs/d6f1009-keys_and_ids.png?w=1100\u0026fit=max\u0026auto=format\u0026n=q_BlLe_fAL4tDvWs\u0026q=85\u0026s=b194bbcf7b2beb774be103246d41ad3d 1100w, https://mintcdn.com/onesignal/q_BlLe_fAL4tDvWs/images/docs/d6f1009-keys_and_ids.png?w=1650\u0026fit=max\u0026auto=format\u0026n=q_BlLe_fAL4tDvWs\u0026q=85\u0026s=b6ff0ee4629b69e7c1360cc609bcb53a 1650w, https://mintcdn.com/onesignal/q_BlLe_fAL4tDvWs/images/docs/d6f1009-keys_and_ids.png?w=2500\u0026fit=max\u0026auto=format\u0026n=q_BlLe_fAL4tDvWs\u0026q=85\u0026s=da4f61ae97603300ccb0283854f8e553 2500w`})}),`\n`,_jsxs(_components.p,{children:[`Clique em `,_jsx(_components.strong,{children:`Generate New Keys`}),` para criar um novo par de chaves.`]}),`\n`,_jsx(Frame,{caption:`Criação de um novo par de chaves`,children:_jsx(OptimizedImage,{src:`https://mintcdn.com/onesignal/56ctKxZSV4m5VEkn/images/docs/b24c1fd-Identity_Verification.png?fit=max\u0026auto=format\u0026n=56ctKxZSV4m5VEkn\u0026q=85\u0026s=73e56aa60fdef2dc8152bf929ebc1d52`,alt:`Botão Generate New Keys na seção Identity Verification`,\"data-og-width\":`2350`,width:`2350`,\"data-og-height\":`686`,height:`686`,\"data-path\":`images/docs/b24c1fd-Identity_Verification.png`,\"data-optimize\":`true`,\"data-opv\":`3`,srcset:`https://mintcdn.com/onesignal/56ctKxZSV4m5VEkn/images/docs/b24c1fd-Identity_Verification.png?w=280\u0026fit=max\u0026auto=format\u0026n=56ctKxZSV4m5VEkn\u0026q=85\u0026s=ed67c9b1f27985e8732948d2a32c00df 280w, https://mintcdn.com/onesignal/56ctKxZSV4m5VEkn/images/docs/b24c1fd-Identity_Verification.png?w=560\u0026fit=max\u0026auto=format\u0026n=56ctKxZSV4m5VEkn\u0026q=85\u0026s=6ebe69ac8a3ad8fdba9a1f614e29e184 560w, https://mintcdn.com/onesignal/56ctKxZSV4m5VEkn/images/docs/b24c1fd-Identity_Verification.png?w=840\u0026fit=max\u0026auto=format\u0026n=56ctKxZSV4m5VEkn\u0026q=85\u0026s=ff80c8aa6103603a5373ca915c020d27 840w, https://mintcdn.com/onesignal/56ctKxZSV4m5VEkn/images/docs/b24c1fd-Identity_Verification.png?w=1100\u0026fit=max\u0026auto=format\u0026n=56ctKxZSV4m5VEkn\u0026q=85\u0026s=909c5a15fddbb8d15775570f693cb4f5 1100w, https://mintcdn.com/onesignal/56ctKxZSV4m5VEkn/images/docs/b24c1fd-Identity_Verification.png?w=1650\u0026fit=max\u0026auto=format\u0026n=56ctKxZSV4m5VEkn\u0026q=85\u0026s=c1f058eb0aced1cfc7bc4029e24bfac6 1650w, https://mintcdn.com/onesignal/56ctKxZSV4m5VEkn/images/docs/b24c1fd-Identity_Verification.png?w=2500\u0026fit=max\u0026auto=format\u0026n=56ctKxZSV4m5VEkn\u0026q=85\u0026s=538d61d8fb65bcd370ef998830436751 2500w`})}),`\n`,_jsxs(_components.p,{children:[`Baixe o arquivo PEM ou copie a chave privada e armazene-a com segurança. Essa chave privada não é uma `,_jsx(_components.a,{href:`/docs/pt-BR/keys-and-ids#app-api-key`,children:`App API key`}),`. Use-a somente para assinar JWTs de verificação de identidade.`]}),`\n`,_jsx(Frame,{caption:`Par de chaves de verificação de identidade`,children:_jsx(OptimizedImage,{src:`https://mintcdn.com/onesignal/56ctKxZSV4m5VEkn/images/docs/bc217af-id_keys.png?fit=max\u0026auto=format\u0026n=56ctKxZSV4m5VEkn\u0026q=85\u0026s=b8e99ccdb2f4aafd453063540148ca2e`,alt:`Par de chaves de verificação de identidade com a chave privada e o download do PEM`,\"data-og-width\":`1128`,width:`1128`,\"data-og-height\":`966`,height:`966`,\"data-path\":`images/docs/bc217af-id_keys.png`,\"data-optimize\":`true`,\"data-opv\":`3`,srcset:`https://mintcdn.com/onesignal/56ctKxZSV4m5VEkn/images/docs/bc217af-id_keys.png?w=280\u0026fit=max\u0026auto=format\u0026n=56ctKxZSV4m5VEkn\u0026q=85\u0026s=6a9dfe175839461254005d9ca1674505 280w, https://mintcdn.com/onesignal/56ctKxZSV4m5VEkn/images/docs/bc217af-id_keys.png?w=560\u0026fit=max\u0026auto=format\u0026n=56ctKxZSV4m5VEkn\u0026q=85\u0026s=f20c98f5367511637b83a5c6654a4de7 560w, https://mintcdn.com/onesignal/56ctKxZSV4m5VEkn/images/docs/bc217af-id_keys.png?w=840\u0026fit=max\u0026auto=format\u0026n=56ctKxZSV4m5VEkn\u0026q=85\u0026s=5aab2b4078c2af481d415d1450989a6f 840w, https://mintcdn.com/onesignal/56ctKxZSV4m5VEkn/images/docs/bc217af-id_keys.png?w=1100\u0026fit=max\u0026auto=format\u0026n=56ctKxZSV4m5VEkn\u0026q=85\u0026s=da4a94d77d6908e4f0a0941e1d5cae03 1100w, https://mintcdn.com/onesignal/56ctKxZSV4m5VEkn/images/docs/bc217af-id_keys.png?w=1650\u0026fit=max\u0026auto=format\u0026n=56ctKxZSV4m5VEkn\u0026q=85\u0026s=c49f1c335808b2ef25bbd1ad82972bfb 1650w, https://mintcdn.com/onesignal/56ctKxZSV4m5VEkn/images/docs/bc217af-id_keys.png?w=2500\u0026fit=max\u0026auto=format\u0026n=56ctKxZSV4m5VEkn\u0026q=85\u0026s=6f7bf0e28c158f734cadd74480702663 2500w`})}),`\n`,_jsx(Warning,{children:_jsx(_components.p,{children:`Sempre armazene chaves privadas em um ambiente seguro, como um sistema de gerenciamento de chaves. Nunca exponha chaves privadas em código do lado do cliente, repositórios públicos ou logs.`})}),`\n`,_jsx(_components.p,{children:`Agora você tem uma chave privada armazenada no seu servidor e uma chave pública mantida pelo OneSignal.`}),`\n`,_jsx(Heading,{level:`2`,id:`create-the-jwt`,children:`Criar o JWT \\\\`}),`\n`,_jsxs(_components.p,{children:[`Autentique o usuário com seu próprio servidor `,_jsx(_components.strong,{children:`antes`}),` de assinar um token. Quando essa autenticação for bem-sucedida, assine um JWT ES256 com as claims abaixo e retorne-o ao dispositivo na sua resposta de autenticação. Se o seu aplicativo não tiver backend, configure um pequeno servidor cuja única função seja verificar usuários e assinar esses tokens. Nunca assine JWTs no dispositivo.`]}),`\n`,_jsx(Heading,{level:`3`,id:`jwt-payload`,children:`Payload do JWT \\\\`}),`\n`,_jsxs(Table,{children:[_jsx(_components.thead,{children:_jsxs(_components.tr,{children:[_jsx(_components.th,{children:`Claim`}),_jsx(_components.th,{children:`Obrigatória`}),_jsx(_components.th,{children:`Descrição`})]})}),_jsxs(_components.tbody,{children:[_jsxs(_components.tr,{children:[_jsx(_components.td,{children:_jsx(_components.code,{children:`iss`})}),_jsx(_components.td,{children:`Sim`}),_jsx(_components.td,{children:`Seu App ID do OneSignal.`})]}),_jsxs(_components.tr,{children:[_jsx(_components.td,{children:_jsx(_components.code,{children:`exp`})}),_jsx(_components.td,{children:`Sim`}),_jsxs(_components.td,{children:[`Expiração como timestamp Unix em `,_jsx(_components.strong,{children:`segundos`}),`, não em milissegundos. O OneSignal rejeita tokens expirados.`]})]}),_jsxs(_components.tr,{children:[_jsx(_components.td,{children:_jsx(_components.code,{children:`identity`})}),_jsx(_components.td,{children:`Sim`}),_jsxs(_components.td,{children:[`Objeto que inclui `,_jsx(_components.code,{children:`external_id`}),`. Esse valor deve corresponder ao External ID que você passa para `,_jsx(_components.code,{children:`OneSignal.login()`}),`.`]})]}),_jsxs(_components.tr,{children:[_jsx(_components.td,{children:_jsx(_components.code,{children:`subscriptions`})}),_jsx(_components.td,{children:`Não`}),_jsxs(_components.td,{children:[`Array de objetos com `,_jsx(_components.code,{children:`type`}),` (`,_jsx(_components.code,{children:`Email`}),` ou `,_jsx(_components.code,{children:`SMS`}),`) e `,_jsx(_components.code,{children:`token`}),`. Aqui, `,_jsx(_components.code,{children:`token`}),` é o endereço de e-mail ou o número de telefone no formato E.164, não o JWT. Inclua esta claim `,_jsx(_components.strong,{children:`antes`}),` de chamar `,_jsx(_components.code,{children:`addEmail`}),` ou `,_jsx(_components.code,{children:`addSms`}),`.`]})]})]})]}),`\n`,_jsx(Heading,{level:`3`,id:`signing-the-jwt`,children:`Assinar o JWT \\\\`}),`\n`,_jsxs(_components.p,{children:[`Assine o JWT com o algoritmo `,_jsx(_components.strong,{children:`ES256`}),` (ECDSA usando P-256 e SHA-256). Outros algoritmos são rejeitados. Use uma `,_jsx(_components.a,{href:`https://jwt.io/libraries`,children:`biblioteca de JWT`}),` em vez de montar o token manualmente.`]}),`\n`,_jsxs(_components.p,{children:[`Exemplo usando `,_jsx(_components.a,{href:`https://www.npmjs.com/package/jsonwebtoken`,children:`jsonwebtoken`}),`. Passe a chave privada PEM que você baixou na etapa anterior:`]}),`\n`,_jsx(CodeBlock,{filename:`Node.js`,numberOfLines:`25`,language:`javascript`,children:_jsx(_components.pre,{className:`shiki shiki-themes github-light-default dark-plus`,style:{backgroundColor:`#ffffff`,\"--shiki-dark-bg\":`#0B0C0E`,color:`#1f2328`,\"--shiki-dark\":`#D4D4D4`},language:`javascript`,children:_jsxs(_components.code,{language:`javascript`,numberOfLines:`25`,children:[_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#C586C0`},children:`import`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:` jwt`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#C586C0`},children:` from`}),_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:` \"jsonwebtoken\"`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`;`})]}),`\n`,_jsx(_components.span,{className:`line`}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#569CD6`},children:`const`}),_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#4FC1FF`},children:` APP_ID`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:` =`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:` process`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`.`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:`env`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`.`}),_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#4FC1FF`},children:`ONESIGNAL_APP_ID`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`;`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#569CD6`},children:`const`}),_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#4FC1FF`},children:` IDENTITY_VERIFICATION_SECRET`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:` =`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:` process`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`.`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:`env`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`.`}),_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#4FC1FF`},children:`ONESIGNAL_IDENTITY_VERIFICATION_SECRET_KEY`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`;`})]}),`\n`,_jsx(_components.span,{className:`line`}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#569CD6`},children:`function`}),_jsx(_components.span,{style:{color:`#8250DF`,\"--shiki-dark\":`#DCDCAA`},children:` signOneSignalJWT`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`(`}),_jsx(_components.span,{style:{color:`#953800`,\"--shiki-dark\":`#9CDCFE`},children:`externalId`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`, `}),_jsx(_components.span,{style:{color:`#953800`,\"--shiki-dark\":`#9CDCFE`},children:`subscriptions`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`) {`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#569CD6`},children:` const`}),_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#4FC1FF`},children:` payload`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:` =`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` {`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:` iss:`}),_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#4FC1FF`},children:` APP_ID`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`,`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:` exp:`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:` Math`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`.`}),_jsx(_components.span,{style:{color:`#8250DF`,\"--shiki-dark\":`#DCDCAA`},children:`floor`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`(`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:`Date`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`.`}),_jsx(_components.span,{style:{color:`#8250DF`,\"--shiki-dark\":`#DCDCAA`},children:`now`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`() `}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:`/`}),_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#B5CEA8`},children:` 1000`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`) `}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:`+`}),_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#B5CEA8`},children:` 3600`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`,`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:` identity:`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` {`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:` external_id:`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:` externalId`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`,`})]}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` },`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` };`})}),`\n`,_jsx(_components.span,{className:`line`}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#C586C0`},children:` if`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` (`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:`subscriptions`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`) {`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:` payload`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`.`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:`subscriptions`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:` =`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:` subscriptions`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`;`})]}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` }`})}),`\n`,_jsx(_components.span,{className:`line`}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#C586C0`},children:` return`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:` jwt`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`.`}),_jsx(_components.span,{style:{color:`#8250DF`,\"--shiki-dark\":`#DCDCAA`},children:`sign`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`(`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:`payload`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`, `}),_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#4FC1FF`},children:`IDENTITY_VERIFICATION_SECRET`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`, {`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:` algorithm:`}),_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:` \"ES256\"`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`,`})]}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` });`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`}`})}),`\n`,_jsx(_components.span,{className:`line`}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#569CD6`},children:`const`}),_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#4FC1FF`},children:` onesignalJWT`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:` =`}),_jsx(_components.span,{style:{color:`#8250DF`,\"--shiki-dark\":`#DCDCAA`},children:` signOneSignalJWT`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`(`}),_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:`\"YOUR_EXTERNAL_ID\"`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`);`})]}),`\n`]})})}),`\n`,_jsx(Warning,{children:_jsxs(_components.p,{children:[`Armazene a chave privada PEM com as quebras de linha intactas. Muitos sistemas de variáveis de ambiente removem quebras de linha, o que faz a assinatura ES256 falhar. Preserve os caracteres `,_jsx(_components.code,{children:`\\\\n`}),` literais ou codifique a chave em base64 e decodifique-a em tempo de execução.`]})}),`\n`,_jsx(Heading,{level:`3`,id:`verify-your-jwt`,children:`Verificar seu JWT \\\\`}),`\n`,_jsxs(_components.p,{children:[`Registre ou retorne a string de `,_jsx(_components.code,{children:`signOneSignalJWT()`}),` e depois decodifique-a para confirmar o payload. O `,_jsx(_components.a,{href:`https://jwt.io`,children:`jwt.io`}),` decodifica tokens no seu navegador, mas trate o token de um usuário real como um segredo e use um token de teste ao colá-lo em ferramentas de terceiros. O payload decodificado deve ter esta aparência:`]}),`\n`,_jsx(CodeBlock,{filename:``,numberOfLines:`7`,language:`json`,children:_jsx(_components.pre,{className:`shiki shiki-themes github-light-default dark-plus`,style:{backgroundColor:`#ffffff`,\"--shiki-dark-bg\":`#0B0C0E`,color:`#1f2328`,\"--shiki-dark\":`#D4D4D4`},language:`json`,children:_jsxs(_components.code,{language:`json`,numberOfLines:`7`,children:[_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`{`})}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#116329`,\"--shiki-dark\":`#9CDCFE`},children:` \"iss\"`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`: `}),_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:`\"your-onesignal-app-id\"`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`,`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#116329`,\"--shiki-dark\":`#9CDCFE`},children:` \"exp\"`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`: `}),_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#B5CEA8`},children:`1234567890`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`,`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#116329`,\"--shiki-dark\":`#9CDCFE`},children:` \"identity\"`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`: {`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#116329`,\"--shiki-dark\":`#9CDCFE`},children:` \"external_id\"`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`: `}),_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:`\"your-external-id\"`})]}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` }`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`}`})}),`\n`]})})}),`\n`,_jsxs(_components.p,{children:[`Confirme todos os itens a seguir antes de chamar `,_jsx(_components.code,{children:`login`}),`:`]}),`\n`,_jsxs(_components.ul,{children:[`\n`,_jsxs(_components.li,{children:[_jsx(_components.code,{children:`iss`}),` corresponde ao seu App ID do OneSignal em `,_jsx(_components.strong,{children:`Settings > Keys \u0026 IDs`})]}),`\n`,_jsxs(_components.li,{children:[_jsx(_components.code,{children:`identity.external_id`}),` corresponde ao valor que você passará para `,_jsx(_components.code,{children:`OneSignal.login()`})]}),`\n`,_jsxs(_components.li,{children:[_jsx(_components.code,{children:`exp`}),` está no futuro e expresso em segundos`]}),`\n`]}),`\n`,_jsx(Heading,{level:`3`,id:`including-subscriptions`,children:`Incluir assinaturas \\\\`}),`\n`,_jsxs(_components.p,{children:[`Inclua o e-mail e o SMS no JWT no login quando você já tiver esses valores. Se eles chegarem depois, emita um novo JWT que inclua a claim `,_jsx(_components.code,{children:`subscriptions`}),` e passe-o para `,_jsx(_components.code,{children:`updateUserJwt`}),` antes de chamar `,_jsx(_components.code,{children:`addEmail`}),` ou `,_jsx(_components.code,{children:`addSms`}),`. Consulte `,_jsx(_components.a,{href:`#adding-subscriptions`,children:`Adicionar assinaturas`}),`.`]}),`\n`,_jsx(CodeBlock,{filename:`Node.js`,numberOfLines:`11`,language:`javascript`,children:_jsx(_components.pre,{className:`shiki shiki-themes github-light-default dark-plus`,style:{backgroundColor:`#ffffff`,\"--shiki-dark-bg\":`#0B0C0E`,color:`#1f2328`,\"--shiki-dark\":`#D4D4D4`},language:`javascript`,children:_jsxs(_components.code,{language:`javascript`,numberOfLines:`11`,children:[_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#569CD6`},children:`const`}),_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#4FC1FF`},children:` subscriptions`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:` =`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` [`})]}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` {`})}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:` type:`}),_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:` \"Email\"`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`,`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:` token:`}),_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:` \"user@example.com\"`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`,`})]}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` },`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` {`})}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:` type:`}),_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:` \"SMS\"`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`,`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:` token:`}),_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:` \"+15551234567\"`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`,`})]}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` },`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`];`})}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#569CD6`},children:`const`}),_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#4FC1FF`},children:` onesignalJWT`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:` =`}),_jsx(_components.span,{style:{color:`#8250DF`,\"--shiki-dark\":`#DCDCAA`},children:` signOneSignalJWT`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`(`}),_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:`\"YOUR_EXTERNAL_ID\"`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`, `}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:`subscriptions`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`);`})]}),`\n`]})})}),`\n`,_jsxs(_components.p,{children:[`Os números de telefone devem usar o `,_jsx(_components.a,{href:`https://www.twilio.com/docs/glossary/what-e164`,children:`formato E.164`}),`.`]}),`\n`,_jsx(Heading,{level:`2`,id:`add-the-jwt-to-your-app`,children:`Adicionar o JWT ao seu aplicativo \\\\`}),`\n`,_jsx(_components.p,{children:`Conclua estas etapas no seu aplicativo ou site.`}),`\n`,_jsxs(Steps,{children:[_jsxs(Step,{title:`Passe o JWT para o método login`,children:[_jsxs(_components.p,{children:[`Chame `,_jsx(_components.code,{children:`login`}),` com o External ID e o JWT. Até que o Token Identity Verification seja ativado no painel, o SDK não envia o JWT, então você pode publicar esta atualização do aplicativo antes de ativar a chave. Depois de ativar a chave, `,_jsx(_components.code,{children:`login`}),` sem um JWT válido falha.`]}),_jsxs(CodeGroup,{children:[_jsx(CodeBlock,{filename:`Java`,numberOfLines:`4`,language:`java`,children:_jsx(_components.pre,{className:`shiki shiki-themes github-light-default dark-plus`,style:{backgroundColor:`#ffffff`,\"--shiki-dark-bg\":`#0B0C0E`,color:`#1f2328`,\"--shiki-dark\":`#D4D4D4`},language:`java`,children:_jsxs(_components.code,{language:`java`,numberOfLines:`4`,children:[_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#4EC9B0`},children:`String`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:` externalId`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:` =`}),_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:` \"YOUR_EXTERNAL_ID\"`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`;`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#4EC9B0`},children:`String`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:` onesignalJWT`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:` =`}),_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:` \"YOUR_JWT_TOKEN\"`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`;`})]}),`\n`,_jsx(_components.span,{className:`line`}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:`OneSignal`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`.`}),_jsx(_components.span,{style:{color:`#8250DF`,\"--shiki-dark\":`#DCDCAA`},children:`login`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`(externalId, onesignalJWT);`})]}),`\n`]})})}),_jsx(CodeBlock,{filename:`Kotlin`,numberOfLines:`4`,language:`kotlin`,children:_jsx(_components.pre,{className:`shiki shiki-themes github-light-default dark-plus`,style:{backgroundColor:`#ffffff`,\"--shiki-dark-bg\":`#0B0C0E`,color:`#1f2328`,\"--shiki-dark\":`#D4D4D4`},language:`kotlin`,children:_jsxs(_components.code,{language:`kotlin`,numberOfLines:`4`,children:[_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#569CD6`},children:`val`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` externalId `}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:`=`}),_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:` \"YOUR_EXTERNAL_ID\"`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#569CD6`},children:`val`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` onesignalJWT `}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:`=`}),_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:` \"YOUR_JWT_TOKEN\"`})]}),`\n`,_jsx(_components.span,{className:`line`}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`OneSignal.`}),_jsx(_components.span,{style:{color:`#8250DF`,\"--shiki-dark\":`#DCDCAA`},children:`login`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`(externalId, onesignalJWT)`})]}),`\n`]})})}),_jsx(CodeBlock,{filename:`Kotlin (suspend)`,numberOfLines:`4`,language:`kotlin`,children:_jsx(_components.pre,{className:`shiki shiki-themes github-light-default dark-plus`,style:{backgroundColor:`#ffffff`,\"--shiki-dark-bg\":`#0B0C0E`,color:`#1f2328`,\"--shiki-dark\":`#D4D4D4`},language:`kotlin`,children:_jsxs(_components.code,{language:`kotlin`,numberOfLines:`4`,children:[_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#569CD6`},children:`val`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` externalId `}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:`=`}),_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:` \"YOUR_EXTERNAL_ID\"`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#569CD6`},children:`val`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` onesignalJWT `}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:`=`}),_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:` \"YOUR_JWT_TOKEN\"`})]}),`\n`,_jsx(_components.span,{className:`line`}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`OneSignal.`}),_jsx(_components.span,{style:{color:`#8250DF`,\"--shiki-dark\":`#DCDCAA`},children:`loginSuspend`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`(externalId, onesignalJWT)`})]}),`\n`]})})}),_jsx(CodeBlock,{filename:`Swift`,numberOfLines:`4`,language:`swift`,children:_jsx(_components.pre,{className:`shiki shiki-themes github-light-default dark-plus`,style:{backgroundColor:`#ffffff`,\"--shiki-dark-bg\":`#0B0C0E`,color:`#1f2328`,\"--shiki-dark\":`#D4D4D4`},language:`swift`,children:_jsxs(_components.code,{language:`swift`,numberOfLines:`4`,children:[_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#569CD6`},children:`let`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` externalId `}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:`=`}),_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:` \"YOUR_EXTERNAL_ID\"`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#569CD6`},children:`let`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` onesignalJWT `}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:`=`}),_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:` \"YOUR_JWT_TOKEN\"`})]}),`\n`,_jsx(_components.span,{className:`line`}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`OneSignal.`}),_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#DCDCAA`},children:`login`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`(`}),_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#DCDCAA`},children:`externalId`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`: externalId, `}),_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#DCDCAA`},children:`token`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`: onesignalJWT)`})]}),`\n`]})})}),_jsx(CodeBlock,{filename:`Objective-C`,numberOfLines:`4`,language:`objective-c`,children:_jsx(_components.pre,{className:`shiki shiki-themes github-light-default dark-plus`,style:{backgroundColor:`#ffffff`,\"--shiki-dark-bg\":`#0B0C0E`,color:`#1f2328`,\"--shiki-dark\":`#D4D4D4`},language:`objective-c`,children:_jsxs(_components.code,{language:`objective-c`,numberOfLines:`4`,children:[_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#4EC9B0`},children:`NSString`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:` *`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`externalId `}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:`=`}),_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:` @\"YOUR_EXTERNAL_ID\"`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`;`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#4EC9B0`},children:`NSString`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:` *`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`onesignalJWT `}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:`=`}),_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:` @\"YOUR_JWT_TOKEN\"`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`;`})]}),`\n`,_jsx(_components.span,{className:`line`}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`[OneSignal `}),_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#DCDCAA`},children:`login:`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`externalId `}),_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#DCDCAA`},children:`withToken:`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`onesignalJWT];`})]}),`\n`]})})}),_jsx(CodeBlock,{filename:`JavaScript`,numberOfLines:`6`,language:`javascript`,children:_jsx(_components.pre,{className:`shiki shiki-themes github-light-default dark-plus`,style:{backgroundColor:`#ffffff`,\"--shiki-dark-bg\":`#0B0C0E`,color:`#1f2328`,\"--shiki-dark\":`#D4D4D4`},language:`javascript`,children:_jsxs(_components.code,{language:`javascript`,numberOfLines:`6`,children:[_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:`OneSignalDeferred`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`.`}),_jsx(_components.span,{style:{color:`#8250DF`,\"--shiki-dark\":`#DCDCAA`},children:`push`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`(`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#569CD6`},children:`async`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#569CD6`},children:` function`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`(`}),_jsx(_components.span,{style:{color:`#953800`,\"--shiki-dark\":`#9CDCFE`},children:`OneSignal`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`) {`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#569CD6`},children:` const`}),_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#4FC1FF`},children:` externalId`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:` =`}),_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:` \"YOUR_EXTERNAL_ID\"`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`;`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#569CD6`},children:` const`}),_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#4FC1FF`},children:` onesignalJWT`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:` =`}),_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:` \"YOUR_JWT_TOKEN\"`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`;`})]}),`\n`,_jsx(_components.span,{className:`line`}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#C586C0`},children:` await`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:` OneSignal`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`.`}),_jsx(_components.span,{style:{color:`#8250DF`,\"--shiki-dark\":`#DCDCAA`},children:`login`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`(`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:`externalId`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`, `}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:`onesignalJWT`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`);`})]}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`});`})}),`\n`]})})})]}),_jsx(_components.p,{children:`Em caso de sucesso, o OneSignal associa a assinatura do dispositivo ao seu External ID e o usuário passa a ser um usuário identificado.`}),_jsxs(_components.p,{children:[_jsx(_components.strong,{children:`Android 5.11.0 e posteriores:`}),` para definir o e-mail, o número de telefone, as tags e os aliases do usuário na mesma solicitação, passe o JWT como terceiro argumento para `,_jsx(_components.a,{href:`/docs/pt-BR/mobile-sdk-reference#login-external_id-profile`,children:_jsx(_components.code,{children:`login(external_id, profile)`})}),`. Inclua o e-mail e o número de telefone do perfil na claim `,_jsx(_components.code,{children:`subscriptions`}),` do JWT. Consulte `,_jsx(_components.a,{href:`#adding-subscriptions`,children:`Adicionar assinaturas`}),`.`]}),_jsxs(CodeGroup,{children:[_jsx(CodeBlock,{filename:`Kotlin`,numberOfLines:`7`,language:`kotlin`,children:_jsx(_components.pre,{className:`shiki shiki-themes github-light-default dark-plus`,style:{backgroundColor:`#ffffff`,\"--shiki-dark-bg\":`#0B0C0E`,color:`#1f2328`,\"--shiki-dark\":`#D4D4D4`},language:`kotlin`,children:_jsxs(_components.code,{language:`kotlin`,numberOfLines:`7`,children:[_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{style:{color:`#6E7781`,\"--shiki-dark\":`#6A9955`},children:`// login(external_id, profile) is a suspend function. Call it from a coroutine.`})}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#569CD6`},children:`val`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` profile `}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:`=`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` OneSignalUserProfile.`}),_jsx(_components.span,{style:{color:`#8250DF`,\"--shiki-dark\":`#DCDCAA`},children:`builder`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`()`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` .`}),_jsx(_components.span,{style:{color:`#8250DF`,\"--shiki-dark\":`#DCDCAA`},children:`setEmail`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`(`}),_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:`\"user@example.com\"`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`)`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` .`}),_jsx(_components.span,{style:{color:`#8250DF`,\"--shiki-dark\":`#DCDCAA`},children:`setSms`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`(`}),_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:`\"+15551234567\"`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`)`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` .`}),_jsx(_components.span,{style:{color:`#8250DF`,\"--shiki-dark\":`#DCDCAA`},children:`build`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`()`})]}),`\n`,_jsx(_components.span,{className:`line`}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#569CD6`},children:`val`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` loginResult `}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:`=`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` OneSignal.`}),_jsx(_components.span,{style:{color:`#8250DF`,\"--shiki-dark\":`#DCDCAA`},children:`login`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`(externalId, profile, onesignalJWT)`})]}),`\n`]})})}),_jsx(CodeBlock,{filename:`Java`,numberOfLines:`9`,language:`java`,children:_jsx(_components.pre,{className:`shiki shiki-themes github-light-default dark-plus`,style:{backgroundColor:`#ffffff`,\"--shiki-dark-bg\":`#0B0C0E`,color:`#1f2328`,\"--shiki-dark\":`#D4D4D4`},language:`java`,children:_jsxs(_components.code,{language:`java`,numberOfLines:`9`,children:[_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#4EC9B0`},children:`OneSignalUserProfile`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:` profile`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:` =`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:` OneSignalUserProfile`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`.`}),_jsx(_components.span,{style:{color:`#8250DF`,\"--shiki-dark\":`#DCDCAA`},children:`builder`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`()`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` .`}),_jsx(_components.span,{style:{color:`#8250DF`,\"--shiki-dark\":`#DCDCAA`},children:`setEmail`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`(`}),_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:`\"user@example.com\"`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`)`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` .`}),_jsx(_components.span,{style:{color:`#8250DF`,\"--shiki-dark\":`#DCDCAA`},children:`setSms`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`(`}),_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:`\"+15551234567\"`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`)`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` .`}),_jsx(_components.span,{style:{color:`#8250DF`,\"--shiki-dark\":`#DCDCAA`},children:`build`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`();`})]}),`\n`,_jsx(_components.span,{className:`line`}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{style:{color:`#6E7781`,\"--shiki-dark\":`#6A9955`},children:`// Continue.with requires Android API level 24 or later. The callback may not run on the main thread.`})}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:`OneSignal`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`.`}),_jsx(_components.span,{style:{color:`#8250DF`,\"--shiki-dark\":`#DCDCAA`},children:`login`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`(externalId, profile, onesignalJWT, `}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:`Continue`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`.`}),_jsx(_components.span,{style:{color:`#8250DF`,\"--shiki-dark\":`#DCDCAA`},children:`with`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`(continueResult `}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#569CD6`},children:`->`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` {`})]}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{style:{color:`#6E7781`,\"--shiki-dark\":`#6A9955`},children:` // Handle the OneSignalResult\u003cLoginData> in continueResult.getData()`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`}));`})}),`\n`]})})})]}),_jsxs(_components.p,{children:[`Se o OneSignal rejeitar o JWT, `,_jsx(_components.code,{children:`loginResult`}),` falha com `,_jsx(_components.code,{children:`BACKEND_ERROR`}),` e o status HTTP `,_jsx(_components.code,{children:`401`}),`, e o SDK dispara o evento de JWT invalidado descrito na próxima etapa. O SDK mantém o login na fila e tenta novamente depois que você chama `,_jsx(_components.code,{children:`updateUserJwt`}),`.`]})]}),_jsxs(Step,{title:`Trate os eventos do ciclo de vida do JWT`,children:[_jsxs(_components.p,{children:[`Quando o OneSignal rejeita um JWT (por exemplo, porque ele expirou), o SDK dispara um evento de JWT invalidado. Busque um novo token no seu backend e passe-o para `,_jsx(_components.code,{children:`updateUserJwt`}),`. As solicitações que precisam do token aguardam até que você o forneça. Você pode usar o mesmo endpoint para emitir um token que inclua o e-mail ou o SMS se o token de login original não os incluía.`]}),_jsxs(_components.p,{children:[`Adicione o listener na inicialização do aplicativo, antes de chamar `,_jsx(_components.code,{children:`login`}),`:`]}),_jsxs(_components.ul,{children:[`\n`,_jsxs(_components.li,{children:[_jsx(_components.strong,{children:`Android:`}),` adicione-o em `,_jsx(_components.code,{children:`Application.onCreate`}),`. O listener só recebe eventos disparados depois de ser adicionado e é chamado em uma thread em segundo plano.`]}),`\n`,_jsxs(_components.li,{children:[_jsx(_components.strong,{children:`iOS:`}),` o SDK mantém uma referência fraca ao listener, então mantenha uma referência forte a ele. Ele é chamado na thread principal, então busque o token de forma assíncrona. Se um evento foi disparado antes de você adicionar o listener, o SDK o entrega quando você adiciona o listener.`]}),`\n`,_jsxs(_components.li,{children:[_jsx(_components.strong,{children:`Web:`}),` adicione-o com `,_jsx(_components.code,{children:`OneSignal.User.addEventListener(\"userJwtInvalidated\", listener)`}),` dentro de `,_jsx(_components.code,{children:`OneSignalDeferred.push`}),`, antes de chamar `,_jsx(_components.code,{children:`login`}),`. O listener só recebe eventos disparados depois de ser adicionado. O SDK chama cada listener de forma assíncrona, e um listener que lança uma exceção não impede os outros listeners.`]}),`\n`]}),_jsxs(CodeGroup,{children:[_jsx(CodeBlock,{filename:`Java`,numberOfLines:`6`,language:`java`,children:_jsx(_components.pre,{className:`shiki shiki-themes github-light-default dark-plus`,style:{backgroundColor:`#ffffff`,\"--shiki-dark-bg\":`#0B0C0E`,color:`#1f2328`,\"--shiki-dark\":`#D4D4D4`},language:`java`,children:_jsxs(_components.code,{language:`java`,numberOfLines:`6`,children:[_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{style:{color:`#6E7781`,\"--shiki-dark\":`#6A9955`},children:`// Called on a background thread, so a blocking network call is OK here.`})}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:`OneSignal`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`.`}),_jsx(_components.span,{style:{color:`#8250DF`,\"--shiki-dark\":`#DCDCAA`},children:`addUserJwtInvalidatedListener`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`(event `}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#569CD6`},children:`->`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` {`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#4EC9B0`},children:` String`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:` externalId`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:` =`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:` event`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`.`}),_jsx(_components.span,{style:{color:`#8250DF`,\"--shiki-dark\":`#DCDCAA`},children:`getExternalId`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`();`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#4EC9B0`},children:` String`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:` onesignalJWT`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:` =`}),_jsx(_components.span,{style:{color:`#8250DF`,\"--shiki-dark\":`#DCDCAA`},children:` fetchOneSignalJwt`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`(externalId);`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:` OneSignal`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`.`}),_jsx(_components.span,{style:{color:`#8250DF`,\"--shiki-dark\":`#DCDCAA`},children:`updateUserJwt`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`(externalId, onesignalJWT);`})]}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`});`})}),`\n`]})})}),_jsx(CodeBlock,{filename:`Kotlin`,numberOfLines:`6`,language:`kotlin`,children:_jsx(_components.pre,{className:`shiki shiki-themes github-light-default dark-plus`,style:{backgroundColor:`#ffffff`,\"--shiki-dark-bg\":`#0B0C0E`,color:`#1f2328`,\"--shiki-dark\":`#D4D4D4`},language:`kotlin`,children:_jsxs(_components.code,{language:`kotlin`,numberOfLines:`6`,children:[_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{style:{color:`#6E7781`,\"--shiki-dark\":`#6A9955`},children:`// Called on a background thread, so a blocking network call is OK here.`})}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`OneSignal.`}),_jsx(_components.span,{style:{color:`#8250DF`,\"--shiki-dark\":`#DCDCAA`},children:`addUserJwtInvalidatedListener`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` { event `}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#569CD6`},children:`->`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#569CD6`},children:` val`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` externalId `}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:`=`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` event.externalId`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#569CD6`},children:` val`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` onesignalJWT `}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:`=`}),_jsx(_components.span,{style:{color:`#8250DF`,\"--shiki-dark\":`#DCDCAA`},children:` fetchOneSignalJwt`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`(externalId)`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` OneSignal.`}),_jsx(_components.span,{style:{color:`#8250DF`,\"--shiki-dark\":`#DCDCAA`},children:`updateUserJwt`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`(externalId, onesignalJWT)`})]}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`}`})}),`\n`]})})}),_jsx(CodeBlock,{filename:`Kotlin (suspend)`,numberOfLines:`7`,language:`kotlin`,children:_jsx(_components.pre,{className:`shiki shiki-themes github-light-default dark-plus`,style:{backgroundColor:`#ffffff`,\"--shiki-dark-bg\":`#0B0C0E`,color:`#1f2328`,\"--shiki-dark\":`#D4D4D4`},language:`kotlin`,children:_jsxs(_components.code,{language:`kotlin`,numberOfLines:`7`,children:[_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`OneSignal.`}),_jsx(_components.span,{style:{color:`#8250DF`,\"--shiki-dark\":`#DCDCAA`},children:`addUserJwtInvalidatedListener`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` { event `}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#569CD6`},children:`->`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#569CD6`},children:` val`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` externalId `}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:`=`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` event.externalId`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` appScope.`}),_jsx(_components.span,{style:{color:`#8250DF`,\"--shiki-dark\":`#DCDCAA`},children:`launch`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` {`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#569CD6`},children:` val`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` onesignalJWT `}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:`=`}),_jsx(_components.span,{style:{color:`#8250DF`,\"--shiki-dark\":`#DCDCAA`},children:` fetchOneSignalJwt`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`(externalId)`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` OneSignal.`}),_jsx(_components.span,{style:{color:`#8250DF`,\"--shiki-dark\":`#DCDCAA`},children:`updateUserJwtSuspend`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`(externalId, onesignalJWT)`})]}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` }`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`}`})}),`\n`]})})}),_jsx(CodeBlock,{filename:`Swift`,numberOfLines:`18`,language:`swift`,children:_jsx(_components.pre,{className:`shiki shiki-themes github-light-default dark-plus`,style:{backgroundColor:`#ffffff`,\"--shiki-dark-bg\":`#0B0C0E`,color:`#1f2328`,\"--shiki-dark\":`#D4D4D4`},language:`swift`,children:_jsxs(_components.code,{language:`swift`,numberOfLines:`18`,children:[_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#C586C0`},children:`import`}),_jsx(_components.span,{style:{color:`#953800`,\"--shiki-dark\":`#4EC9B0`},children:` OneSignalFramework`})]}),`\n`,_jsx(_components.span,{className:`line`}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{style:{color:`#6E7781`,\"--shiki-dark\":`#6A9955`},children:`// The app delegate lives for the whole app session, so the SDK's weak reference stays valid.`})}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#569CD6`},children:`class`}),_jsx(_components.span,{style:{color:`#953800`,\"--shiki-dark\":`#4EC9B0`},children:` AppDelegate`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`: `}),_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#4EC9B0`},children:`UIResponder`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`, `}),_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#4EC9B0`},children:`UIApplicationDelegate`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`, `}),_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#4EC9B0`},children:`OSUserJwtInvalidatedListener `}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`{`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#569CD6`},children:` func`}),_jsx(_components.span,{style:{color:`#8250DF`,\"--shiki-dark\":`#DCDCAA`},children:` application`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`(`}),_jsx(_components.span,{style:{color:`#8250DF`,\"--shiki-dark\":`#DCDCAA`},children:`_`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:` application`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`: UIApplication, `}),_jsx(_components.span,{style:{color:`#8250DF`,\"--shiki-dark\":`#DCDCAA`},children:`didFinishLaunchingWithOptions`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:` launchOptions`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`: [UIApplication.LaunchOptionsKey: `}),_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#4EC9B0`},children:`Any`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`]`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:`?`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`) `}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:`->`}),_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#4EC9B0`},children:` Bool`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` {`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` OneSignal.`}),_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#DCDCAA`},children:`addUserJwtInvalidatedListener`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`(`}),_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#569CD6`},children:`self`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`)`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#C586C0`},children:` return`}),_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#569CD6`},children:` true`})]}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` }`})}),`\n`,_jsx(_components.span,{className:`line`}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{style:{color:`#6E7781`,\"--shiki-dark\":`#6A9955`},children:` // Called on the main thread. Fetch the token without blocking it.`})}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#569CD6`},children:` func`}),_jsx(_components.span,{style:{color:`#8250DF`,\"--shiki-dark\":`#DCDCAA`},children:` onUserJwtInvalidated`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`(`}),_jsx(_components.span,{style:{color:`#8250DF`,\"--shiki-dark\":`#DCDCAA`},children:`event`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`: OSUserJwtInvalidatedEvent) {`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#569CD6`},children:` let`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` externalId `}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:`=`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` event.`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:`externalId`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#DCDCAA`},children:` Task`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` {`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#569CD6`},children:` let`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` onesignalJWT `}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:`=`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#C586C0`},children:` try`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#C586C0`},children:` await`}),_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#DCDCAA`},children:` fetchOneSignalJwt`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`(`}),_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#DCDCAA`},children:`externalId`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`: externalId)`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` OneSignal.`}),_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#DCDCAA`},children:`updateUserJwt`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`(`}),_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#DCDCAA`},children:`externalId`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`: externalId, `}),_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#DCDCAA`},children:`token`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`: onesignalJWT)`})]}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` }`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` }`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`}`})}),`\n`]})})}),_jsx(CodeBlock,{filename:`Objective-C`,numberOfLines:`21`,language:`objective-c`,children:_jsx(_components.pre,{className:`shiki shiki-themes github-light-default dark-plus`,style:{backgroundColor:`#ffffff`,\"--shiki-dark-bg\":`#0B0C0E`,color:`#1f2328`,\"--shiki-dark\":`#D4D4D4`},language:`objective-c`,children:_jsxs(_components.code,{language:`objective-c`,numberOfLines:`21`,children:[_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`@import OneSignalFramework;`})}),`\n`,_jsx(_components.span,{className:`line`}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#569CD6`},children:`@interface`}),_jsx(_components.span,{style:{color:`#953800`,\"--shiki-dark\":`#4EC9B0`},children:` MyListener`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` : `}),_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#4EC9B0`},children:`NSObject`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` \u003cOSUserJwtInvalidatedListener>`})]}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#569CD6`},children:`@end`})}),`\n`,_jsx(_components.span,{className:`line`}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#569CD6`},children:`@implementation`}),_jsx(_components.span,{style:{color:`#953800`,\"--shiki-dark\":`#4EC9B0`},children:` MyListener`})]}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{style:{color:`#6E7781`,\"--shiki-dark\":`#6A9955`},children:`// Called on the main thread. Fetch the token without blocking it.`})}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`- (`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#569CD6`},children:`void`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`)`}),_jsx(_components.span,{style:{color:`#8250DF`,\"--shiki-dark\":`#DCDCAA`},children:`onUserJwtInvalidatedWithEvent:`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`(OSUserJwtInvalidatedEvent `}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:`*`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#569CD6`},children:` _Nonnull`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`)`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:`event`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` {`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#4EC9B0`},children:` NSString`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:` *`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`externalId `}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:`=`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:` event`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`.`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:`externalId`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`;`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` [`}),_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#569CD6`},children:`self`}),_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#DCDCAA`},children:` fetchOneSignalJwt:`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`externalId `}),_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#DCDCAA`},children:`completion:`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:`^`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`(`}),_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#4EC9B0`},children:`NSString`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:` *`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`onesignalJWT) {`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` [OneSignal `}),_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#DCDCAA`},children:`updateUserJwt:`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`externalId `}),_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#DCDCAA`},children:`withToken:`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`onesignalJWT];`})]}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` }];`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`}`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#569CD6`},children:`@end`})}),`\n`,_jsx(_components.span,{className:`line`}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{style:{color:`#6E7781`,\"--shiki-dark\":`#6A9955`},children:`// The SDK holds the listener weakly. Store it in a property that lives as long as your app.`})}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#569CD6`},children:`self`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`.jwtListener `}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:`=`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` [MyListener `}),_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#DCDCAA`},children:`new`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`];`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`[OneSignal `}),_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#DCDCAA`},children:`addUserJwtInvalidatedListener:`}),_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#569CD6`},children:`self`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`.jwtListener];`})]}),`\n`,_jsx(_components.span,{className:`line`}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{style:{color:`#6E7781`,\"--shiki-dark\":`#6A9955`},children:`// To stop listening:`})}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`[OneSignal `}),_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#DCDCAA`},children:`removeUserJwtInvalidatedListener:`}),_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#569CD6`},children:`self`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`.jwtListener];`})]}),`\n`]})})}),_jsx(CodeBlock,{filename:`JavaScript`,numberOfLines:`12`,language:`javascript`,children:_jsx(_components.pre,{className:`shiki shiki-themes github-light-default dark-plus`,style:{backgroundColor:`#ffffff`,\"--shiki-dark-bg\":`#0B0C0E`,color:`#1f2328`,\"--shiki-dark\":`#D4D4D4`},language:`javascript`,children:_jsxs(_components.code,{language:`javascript`,numberOfLines:`12`,children:[_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:`OneSignalDeferred`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`.`}),_jsx(_components.span,{style:{color:`#8250DF`,\"--shiki-dark\":`#DCDCAA`},children:`push`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`(`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#569CD6`},children:`function`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`(`}),_jsx(_components.span,{style:{color:`#953800`,\"--shiki-dark\":`#9CDCFE`},children:`OneSignal`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`) {`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#569CD6`},children:` async`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#569CD6`},children:` function`}),_jsx(_components.span,{style:{color:`#8250DF`,\"--shiki-dark\":`#DCDCAA`},children:` onUserJwtInvalidated`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`(`}),_jsx(_components.span,{style:{color:`#953800`,\"--shiki-dark\":`#9CDCFE`},children:`event`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`) {`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#569CD6`},children:` const`}),_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#4FC1FF`},children:` externalId`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:` =`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:` event`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`.`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:`externalId`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`;`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#569CD6`},children:` const`}),_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#4FC1FF`},children:` onesignalJWT`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:` =`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#C586C0`},children:` await`}),_jsx(_components.span,{style:{color:`#8250DF`,\"--shiki-dark\":`#DCDCAA`},children:` fetchOneSignalJwt`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`(`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:`externalId`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`);`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#C586C0`},children:` await`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:` OneSignal`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`.`}),_jsx(_components.span,{style:{color:`#8250DF`,\"--shiki-dark\":`#DCDCAA`},children:`updateUserJwt`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`(`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:`externalId`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`, `}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:`onesignalJWT`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`);`})]}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` }`})}),`\n`,_jsx(_components.span,{className:`line`}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:` OneSignal`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`.`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:`User`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`.`}),_jsx(_components.span,{style:{color:`#8250DF`,\"--shiki-dark\":`#DCDCAA`},children:`addEventListener`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`(`}),_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:`\"userJwtInvalidated\"`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`, `}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:`onUserJwtInvalidated`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`);`})]}),`\n`,_jsx(_components.span,{className:`line`}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{style:{color:`#6E7781`,\"--shiki-dark\":`#6A9955`},children:` // To stop listening:`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{style:{color:`#6E7781`,\"--shiki-dark\":`#6A9955`},children:` // OneSignal.User.removeEventListener(\"userJwtInvalidated\", onUserJwtInvalidated);`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`});`})}),`\n`]})})})]}),_jsxs(_components.p,{children:[`Substitua `,_jsx(_components.code,{children:`fetchOneSignalJwt`}),` por uma chamada ao seu backend. Não assine JWTs no dispositivo.`]}),_jsx(_components.p,{children:`Com esse listener implementado, um token expirado é substituído automaticamente e a sessão continua sem forçar o usuário a fazer login novamente.`})]}),_jsxs(Step,{title:`Ative o Token Identity Verification no painel`,children:[_jsxs(_components.p,{children:[`Em `,_jsx(_components.strong,{children:`Settings > Keys \u0026 IDs`}),`, ative `,_jsx(_components.strong,{children:`Token Identity Verification`}),`.`]}),_jsx(Frame,{caption:`Ativação do Token Identity Verification`,children:_jsx(OptimizedImage,{src:`https://mintcdn.com/onesignal/YOTSrtBSoqdrJ37A/images/docs/4887367-identity_verification_enabled.png?fit=max\u0026auto=format\u0026n=YOTSrtBSoqdrJ37A\u0026q=85\u0026s=26d06ca0a008e841d5206093bfbf2a8c`,alt:`Chave Token Identity Verification ativada nas configurações do painel`,\"data-og-width\":`2350`,width:`2350`,\"data-og-height\":`686`,height:`686`,\"data-path\":`images/docs/4887367-identity_verification_enabled.png`,\"data-optimize\":`true`,\"data-opv\":`3`,srcset:`https://mintcdn.com/onesignal/YOTSrtBSoqdrJ37A/images/docs/4887367-identity_verification_enabled.png?w=280\u0026fit=max\u0026auto=format\u0026n=YOTSrtBSoqdrJ37A\u0026q=85\u0026s=c4de06719a8828f43acaaaaef12a9dfc 280w, https://mintcdn.com/onesignal/YOTSrtBSoqdrJ37A/images/docs/4887367-identity_verification_enabled.png?w=560\u0026fit=max\u0026auto=format\u0026n=YOTSrtBSoqdrJ37A\u0026q=85\u0026s=8cd20820cfee031334a0e64eead8ce04 560w, https://mintcdn.com/onesignal/YOTSrtBSoqdrJ37A/images/docs/4887367-identity_verification_enabled.png?w=840\u0026fit=max\u0026auto=format\u0026n=YOTSrtBSoqdrJ37A\u0026q=85\u0026s=3dca5b6c52c8ad05e7288b6a6e8cb84f 840w, https://mintcdn.com/onesignal/YOTSrtBSoqdrJ37A/images/docs/4887367-identity_verification_enabled.png?w=1100\u0026fit=max\u0026auto=format\u0026n=YOTSrtBSoqdrJ37A\u0026q=85\u0026s=c7f729ce8add84a2d9fee687db901c5d 1100w, https://mintcdn.com/onesignal/YOTSrtBSoqdrJ37A/images/docs/4887367-identity_verification_enabled.png?w=1650\u0026fit=max\u0026auto=format\u0026n=YOTSrtBSoqdrJ37A\u0026q=85\u0026s=c44cddca2927f734599800fa14a272be 1650w, https://mintcdn.com/onesignal/YOTSrtBSoqdrJ37A/images/docs/4887367-identity_verification_enabled.png?w=2500\u0026fit=max\u0026auto=format\u0026n=YOTSrtBSoqdrJ37A\u0026q=85\u0026s=ee3c97bc4d74bd416e8b5ce313373342 2500w`})}),_jsx(_components.p,{children:`Antes de ativá-la, confirme:`}),_jsxs(_components.ul,{children:[`\n`,_jsxs(_components.li,{children:[`Nenhum cliente deste aplicativo usa um SDK multiplataforma. Consulte `,_jsx(_components.a,{href:`#supported-sdks`,children:`SDKs compatíveis`}),`.`]}),`\n`,_jsxs(_components.li,{children:[`A maioria dos seus usuários está em uma versão do aplicativo que passa um JWT para `,_jsx(_components.code,{children:`login`}),`. Versões antigas do aplicativo ainda instaladas nos dispositivos não conseguem enviar um JWT, então as solicitações delas também falham.`]}),`\n`,_jsxs(_components.li,{children:[`Seu servidor envia um JWT para as `,_jsx(_components.a,{href:`#rest-api`,children:`User REST APIs`}),` que ele chama.`]}),`\n`]}),_jsxs(_components.p,{children:[`A partir de então, o OneSignal rejeita qualquer chamada a `,_jsx(_components.code,{children:`login`}),` ou a uma REST API protegida que não inclua um JWT válido. Consulte `,_jsx(_components.a,{href:`#what-changes-when-the-toggle-is-on`,children:`O que muda quando a chave está ativada`}),`.`]})]})]}),`\n`,_jsx(Heading,{level:`2`,id:`what-changes-when-the-toggle-is-on`,children:`O que muda quando a chave está ativada \\\\`}),`\n`,_jsxs(_components.ul,{children:[`\n`,_jsxs(_components.li,{children:[_jsx(_components.strong,{children:`Login:`}),` `,_jsx(_components.code,{children:`login`}),` exige um JWT válido cujo `,_jsx(_components.code,{children:`identity.external_id`}),` corresponda ao External ID.`]}),`\n`,_jsxs(_components.li,{children:[_jsx(_components.strong,{children:`Dispositivos desconectados:`}),` o SDK não cria usuários anônimos no OneSignal. Em uma nova instalação, o dispositivo não registra uma assinatura push até que o aplicativo chame `,_jsx(_components.code,{children:`login`}),` com um JWT válido, então ele não pode receber notificações push antes disso. Se você envia push para usuários antes de eles fazerem login, planeje isso antes de ativar a chave.`]}),`\n`,_jsxs(_components.li,{children:[_jsx(_components.strong,{children:`Logout:`}),` `,_jsx(_components.code,{children:`logout()`}),` desativa a assinatura push do dispositivo. Chamar `,_jsx(_components.code,{children:`login`}),` com um JWT a restaura. Consulte as `,_jsx(_components.a,{href:`#what-happens-to-the-push-subscription-on-logout`,children:`perguntas frequentes`}),`.`]}),`\n`,_jsxs(_components.li,{children:[_jsx(_components.strong,{children:`E-mail e SMS:`}),` `,_jsx(_components.code,{children:`addEmail`}),` e `,_jsx(_components.code,{children:`addSms`}),` exigem um JWT que inclua o endereço na claim `,_jsx(_components.code,{children:`subscriptions`}),`. Consulte `,_jsx(_components.a,{href:`#adding-subscriptions`,children:`Adicionar assinaturas`}),`.`]}),`\n`,_jsxs(_components.li,{children:[_jsx(_components.strong,{children:`REST API:`}),` os endpoints de User e Subscription exigem `,_jsx(_components.code,{children:`Authorization: Bearer YOUR_ONESIGNAL_JWT`}),`. Consulte `,_jsx(_components.a,{href:`#rest-api`,children:`REST API`}),`.`]}),`\n`]}),`\n`,_jsx(Heading,{level:`2`,id:`adding-subscriptions`,children:`Adicionar assinaturas \\\\`}),`\n`,_jsxs(_components.p,{children:[`Se o JWT de login já incluir o e-mail ou o número de telefone em `,_jsx(_components.code,{children:`subscriptions`}),`, `,_jsx(_components.code,{children:`login`}),` associa essas assinaturas ao usuário. Você não precisa de uma segunda chamada.`]}),`\n`,_jsxs(_components.p,{children:[`No Android 5.11.0 e posteriores, `,_jsx(_components.code,{children:`login(external_id, profile)`}),` envia o e-mail e o número de telefone do perfil na solicitação de login. Inclua cada um desses endereços na claim `,_jsx(_components.code,{children:`subscriptions`}),` do JWT de login.`]}),`\n`,_jsxs(_components.p,{children:[`Se o endereço ainda não estiver no JWT, emita um novo token que o inclua, chame `,_jsx(_components.code,{children:`updateUserJwt`}),` e depois chame `,_jsx(_components.code,{children:`addEmail`}),` ou `,_jsx(_components.code,{children:`addSms`}),`. Faça isso em todas as plataformas. `,_jsx(_components.code,{children:`addEmail`}),` / `,_jsx(_components.code,{children:`addSms`}),` sozinhos não bastam depois que o Token Identity Verification estiver ativado.`]}),`\n`,_jsxs(_components.p,{children:[_jsx(_components.code,{children:`fetchOneSignalJwtWithEmail`}),` e `,_jsx(_components.code,{children:`fetchOneSignalJwtWithSms`}),` são marcadores para a sua própria chamada ao backend que emite um JWT com a claim `,_jsx(_components.code,{children:`subscriptions`}),`.`]}),`\n`,_jsxs(Tabs,{children:[_jsx(Tab,{title:`Adicionar um e-mail`,id:`adicionar-um-e-mail`,children:_jsxs(CodeGroup,{children:[_jsx(CodeBlock,{filename:`Java`,numberOfLines:`3`,language:`java`,children:_jsx(_components.pre,{className:`shiki shiki-themes github-light-default dark-plus`,style:{backgroundColor:`#ffffff`,\"--shiki-dark-bg\":`#0B0C0E`,color:`#1f2328`,\"--shiki-dark\":`#D4D4D4`},language:`java`,children:_jsxs(_components.code,{language:`java`,numberOfLines:`3`,children:[_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#4EC9B0`},children:`String`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:` onesignalJWT`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:` =`}),_jsx(_components.span,{style:{color:`#8250DF`,\"--shiki-dark\":`#DCDCAA`},children:` fetchOneSignalJwtWithEmail`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`(externalId, emailAddress);`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:`OneSignal`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`.`}),_jsx(_components.span,{style:{color:`#8250DF`,\"--shiki-dark\":`#DCDCAA`},children:`updateUserJwt`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`(externalId, onesignalJWT);`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:`OneSignal`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`.`}),_jsx(_components.span,{style:{color:`#8250DF`,\"--shiki-dark\":`#DCDCAA`},children:`getUser`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`().`}),_jsx(_components.span,{style:{color:`#8250DF`,\"--shiki-dark\":`#DCDCAA`},children:`addEmail`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`(emailAddress);`})]}),`\n`]})})}),_jsx(CodeBlock,{filename:`Kotlin`,numberOfLines:`3`,language:`kotlin`,children:_jsx(_components.pre,{className:`shiki shiki-themes github-light-default dark-plus`,style:{backgroundColor:`#ffffff`,\"--shiki-dark-bg\":`#0B0C0E`,color:`#1f2328`,\"--shiki-dark\":`#D4D4D4`},language:`kotlin`,children:_jsxs(_components.code,{language:`kotlin`,numberOfLines:`3`,children:[_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#569CD6`},children:`val`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` onesignalJWT `}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:`=`}),_jsx(_components.span,{style:{color:`#8250DF`,\"--shiki-dark\":`#DCDCAA`},children:` fetchOneSignalJwtWithEmail`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`(externalId, emailAddress)`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`OneSignal.`}),_jsx(_components.span,{style:{color:`#8250DF`,\"--shiki-dark\":`#DCDCAA`},children:`updateUserJwt`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`(externalId, onesignalJWT)`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`OneSignal.User.`}),_jsx(_components.span,{style:{color:`#8250DF`,\"--shiki-dark\":`#DCDCAA`},children:`addEmail`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`(emailAddress)`})]}),`\n`]})})}),_jsx(CodeBlock,{filename:`Swift`,numberOfLines:`3`,language:`swift`,children:_jsx(_components.pre,{className:`shiki shiki-themes github-light-default dark-plus`,style:{backgroundColor:`#ffffff`,\"--shiki-dark-bg\":`#0B0C0E`,color:`#1f2328`,\"--shiki-dark\":`#D4D4D4`},language:`swift`,children:_jsxs(_components.code,{language:`swift`,numberOfLines:`3`,children:[_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#569CD6`},children:`let`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` onesignalJWT `}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:`=`}),_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#DCDCAA`},children:` fetchOneSignalJwtWithEmail`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`(`}),_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#DCDCAA`},children:`externalId`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`: externalId, `}),_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#DCDCAA`},children:`email`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`: emailAddress)`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`OneSignal.`}),_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#DCDCAA`},children:`updateUserJwt`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`(`}),_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#DCDCAA`},children:`externalId`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`: externalId, `}),_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#DCDCAA`},children:`token`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`: onesignalJWT)`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`OneSignal.`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:`User`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`.`}),_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#DCDCAA`},children:`addEmail`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`(emailAddress)`})]}),`\n`]})})}),_jsx(CodeBlock,{filename:`Objective-C`,numberOfLines:`3`,language:`objective-c`,children:_jsx(_components.pre,{className:`shiki shiki-themes github-light-default dark-plus`,style:{backgroundColor:`#ffffff`,\"--shiki-dark-bg\":`#0B0C0E`,color:`#1f2328`,\"--shiki-dark\":`#D4D4D4`},language:`objective-c`,children:_jsxs(_components.code,{language:`objective-c`,numberOfLines:`3`,children:[_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#4EC9B0`},children:`NSString`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:` *`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`onesignalJWT `}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:`=`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` [`}),_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#569CD6`},children:`self`}),_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#DCDCAA`},children:` fetchOneSignalJwtWithEmail:`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`externalId `}),_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#DCDCAA`},children:`email:`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`emailAddress];`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`[OneSignal `}),_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#DCDCAA`},children:`updateUserJwt:`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`externalId `}),_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#DCDCAA`},children:`withToken:`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`onesignalJWT];`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`[OneSignal.User `}),_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#DCDCAA`},children:`addEmail:`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`emailAddress];`})]}),`\n`]})})}),_jsx(CodeBlock,{filename:`JavaScript`,numberOfLines:`5`,language:`javascript`,children:_jsx(_components.pre,{className:`shiki shiki-themes github-light-default dark-plus`,style:{backgroundColor:`#ffffff`,\"--shiki-dark-bg\":`#0B0C0E`,color:`#1f2328`,\"--shiki-dark\":`#D4D4D4`},language:`javascript`,children:_jsxs(_components.code,{language:`javascript`,numberOfLines:`5`,children:[_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:`OneSignalDeferred`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`.`}),_jsx(_components.span,{style:{color:`#8250DF`,\"--shiki-dark\":`#DCDCAA`},children:`push`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`(`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#569CD6`},children:`async`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#569CD6`},children:` function`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`(`}),_jsx(_components.span,{style:{color:`#953800`,\"--shiki-dark\":`#9CDCFE`},children:`OneSignal`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`) {`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#569CD6`},children:` const`}),_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#4FC1FF`},children:` onesignalJWT`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:` =`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#C586C0`},children:` await`}),_jsx(_components.span,{style:{color:`#8250DF`,\"--shiki-dark\":`#DCDCAA`},children:` fetchOneSignalJwtWithEmail`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`(`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:`externalId`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`, `}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:`emailAddress`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`);`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#C586C0`},children:` await`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:` OneSignal`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`.`}),_jsx(_components.span,{style:{color:`#8250DF`,\"--shiki-dark\":`#DCDCAA`},children:`updateUserJwt`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`(`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:`externalId`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`, `}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:`onesignalJWT`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`);`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:` OneSignal`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`.`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:`User`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`.`}),_jsx(_components.span,{style:{color:`#8250DF`,\"--shiki-dark\":`#DCDCAA`},children:`addEmail`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`(`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:`emailAddress`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`);`})]}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`});`})}),`\n`]})})})]})}),_jsx(Tab,{title:`Adicionar um número de telefone`,id:`adicionar-um-n%C3%BAmero-de-telefone`,children:_jsxs(CodeGroup,{children:[_jsx(CodeBlock,{filename:`Java`,numberOfLines:`3`,language:`java`,children:_jsx(_components.pre,{className:`shiki shiki-themes github-light-default dark-plus`,style:{backgroundColor:`#ffffff`,\"--shiki-dark-bg\":`#0B0C0E`,color:`#1f2328`,\"--shiki-dark\":`#D4D4D4`},language:`java`,children:_jsxs(_components.code,{language:`java`,numberOfLines:`3`,children:[_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#4EC9B0`},children:`String`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:` onesignalJWT`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:` =`}),_jsx(_components.span,{style:{color:`#8250DF`,\"--shiki-dark\":`#DCDCAA`},children:` fetchOneSignalJwtWithSms`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`(externalId, smsNumber);`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:`OneSignal`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`.`}),_jsx(_components.span,{style:{color:`#8250DF`,\"--shiki-dark\":`#DCDCAA`},children:`updateUserJwt`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`(externalId, onesignalJWT);`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:`OneSignal`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`.`}),_jsx(_components.span,{style:{color:`#8250DF`,\"--shiki-dark\":`#DCDCAA`},children:`getUser`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`().`}),_jsx(_components.span,{style:{color:`#8250DF`,\"--shiki-dark\":`#DCDCAA`},children:`addSms`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`(smsNumber);`})]}),`\n`]})})}),_jsx(CodeBlock,{filename:`Kotlin`,numberOfLines:`3`,language:`kotlin`,children:_jsx(_components.pre,{className:`shiki shiki-themes github-light-default dark-plus`,style:{backgroundColor:`#ffffff`,\"--shiki-dark-bg\":`#0B0C0E`,color:`#1f2328`,\"--shiki-dark\":`#D4D4D4`},language:`kotlin`,children:_jsxs(_components.code,{language:`kotlin`,numberOfLines:`3`,children:[_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#569CD6`},children:`val`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` onesignalJWT `}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:`=`}),_jsx(_components.span,{style:{color:`#8250DF`,\"--shiki-dark\":`#DCDCAA`},children:` fetchOneSignalJwtWithSms`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`(externalId, smsNumber)`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`OneSignal.`}),_jsx(_components.span,{style:{color:`#8250DF`,\"--shiki-dark\":`#DCDCAA`},children:`updateUserJwt`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`(externalId, onesignalJWT)`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`OneSignal.User.`}),_jsx(_components.span,{style:{color:`#8250DF`,\"--shiki-dark\":`#DCDCAA`},children:`addSms`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`(smsNumber)`})]}),`\n`]})})}),_jsx(CodeBlock,{filename:`Swift`,numberOfLines:`3`,language:`swift`,children:_jsx(_components.pre,{className:`shiki shiki-themes github-light-default dark-plus`,style:{backgroundColor:`#ffffff`,\"--shiki-dark-bg\":`#0B0C0E`,color:`#1f2328`,\"--shiki-dark\":`#D4D4D4`},language:`swift`,children:_jsxs(_components.code,{language:`swift`,numberOfLines:`3`,children:[_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#569CD6`},children:`let`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` onesignalJWT `}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:`=`}),_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#DCDCAA`},children:` fetchOneSignalJwtWithSms`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`(`}),_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#DCDCAA`},children:`externalId`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`: externalId, `}),_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#DCDCAA`},children:`sms`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`: smsNumber)`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`OneSignal.`}),_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#DCDCAA`},children:`updateUserJwt`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`(`}),_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#DCDCAA`},children:`externalId`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`: externalId, `}),_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#DCDCAA`},children:`token`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`: onesignalJWT)`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`OneSignal.`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:`User`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`.`}),_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#DCDCAA`},children:`addSms`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`(smsNumber)`})]}),`\n`]})})}),_jsx(CodeBlock,{filename:`Objective-C`,numberOfLines:`3`,language:`objective-c`,children:_jsx(_components.pre,{className:`shiki shiki-themes github-light-default dark-plus`,style:{backgroundColor:`#ffffff`,\"--shiki-dark-bg\":`#0B0C0E`,color:`#1f2328`,\"--shiki-dark\":`#D4D4D4`},language:`objective-c`,children:_jsxs(_components.code,{language:`objective-c`,numberOfLines:`3`,children:[_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#4EC9B0`},children:`NSString`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:` *`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`onesignalJWT `}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:`=`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` [`}),_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#569CD6`},children:`self`}),_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#DCDCAA`},children:` fetchOneSignalJwtWithSms:`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`externalId `}),_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#DCDCAA`},children:`sms:`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`smsNumber];`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`[OneSignal `}),_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#DCDCAA`},children:`updateUserJwt:`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`externalId `}),_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#DCDCAA`},children:`withToken:`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`onesignalJWT];`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`[OneSignal.User `}),_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#DCDCAA`},children:`addSms:`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`smsNumber];`})]}),`\n`]})})}),_jsx(CodeBlock,{filename:`JavaScript`,numberOfLines:`5`,language:`javascript`,children:_jsx(_components.pre,{className:`shiki shiki-themes github-light-default dark-plus`,style:{backgroundColor:`#ffffff`,\"--shiki-dark-bg\":`#0B0C0E`,color:`#1f2328`,\"--shiki-dark\":`#D4D4D4`},language:`javascript`,children:_jsxs(_components.code,{language:`javascript`,numberOfLines:`5`,children:[_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:`OneSignalDeferred`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`.`}),_jsx(_components.span,{style:{color:`#8250DF`,\"--shiki-dark\":`#DCDCAA`},children:`push`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`(`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#569CD6`},children:`async`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#569CD6`},children:` function`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`(`}),_jsx(_components.span,{style:{color:`#953800`,\"--shiki-dark\":`#9CDCFE`},children:`OneSignal`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`) {`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#569CD6`},children:` const`}),_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#4FC1FF`},children:` onesignalJWT`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:` =`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#C586C0`},children:` await`}),_jsx(_components.span,{style:{color:`#8250DF`,\"--shiki-dark\":`#DCDCAA`},children:` fetchOneSignalJwtWithSms`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`(`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:`externalId`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`, `}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:`smsNumber`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`);`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#C586C0`},children:` await`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:` OneSignal`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`.`}),_jsx(_components.span,{style:{color:`#8250DF`,\"--shiki-dark\":`#DCDCAA`},children:`updateUserJwt`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`(`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:`externalId`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`, `}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:`onesignalJWT`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`);`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:` OneSignal`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`.`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:`User`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`.`}),_jsx(_components.span,{style:{color:`#8250DF`,\"--shiki-dark\":`#DCDCAA`},children:`addSms`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`(`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:`smsNumber`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`);`})]}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`});`})}),`\n`]})})})]})})]}),`\n`,_jsx(_components.hr,{}),`\n`,_jsx(Heading,{level:`2`,id:`rest-api`,children:`REST API \\\\`}),`\n`,_jsxs(_components.p,{children:[`JWTs de verificação de identidade `,_jsx(_components.strong,{children:`não`}),` são App API keys. Outros endpoints (por exemplo, `,_jsx(_components.a,{href:`/reference/create-message`,children:`Create message`}),`) continuam usando `,_jsx(_components.code,{children:`Authorization: Key YOUR_APP_API_KEY`}),`. Consulte `,_jsx(_components.a,{href:`/docs/pt-BR/keys-and-ids`,children:`Keys \u0026 IDs`}),`.`]}),`\n`,_jsx(_components.p,{children:`Quando o Token Identity Verification está ativado, os endpoints de User e Subscription abaixo se autenticam com o JWT de identidade:`}),`\n`,_jsx(CodeBlock,{numberOfLines:`2`,language:`text`,children:_jsx(_components.pre,{className:`shiki shiki-themes github-light-default dark-plus`,style:{backgroundColor:`#ffffff`,\"--shiki-dark-bg\":`#0B0C0E`,color:`#1f2328`,\"--shiki-dark\":`#D4D4D4`},language:`text`,children:_jsxs(_components.code,{language:`text`,numberOfLines:`2`,children:[_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{children:`Authorization: Bearer YOUR_ONESIGNAL_JWT`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{})})]})})}),`\n`,_jsxs(_components.p,{children:[`Emita esse JWT da mesma forma que para o `,_jsx(_components.code,{children:`login`}),` do SDK. O `,_jsx(_components.code,{children:`identity.external_id`}),` do token deve corresponder ao usuário sobre o qual a solicitação opera.`]}),`\n`,_jsxs(_components.ul,{children:[`\n`,_jsx(_components.li,{children:_jsx(_components.a,{href:`/reference/create-user`,children:`Create user`})}),`\n`,_jsx(_components.li,{children:_jsx(_components.a,{href:`/reference/view-user`,children:`View user`})}),`\n`,_jsx(_components.li,{children:_jsx(_components.a,{href:`/reference/update-user`,children:`Update user`})}),`\n`,_jsx(_components.li,{children:_jsx(_components.a,{href:`/reference/delete-user`,children:`Delete user`})}),`\n`,_jsx(_components.li,{children:_jsx(_components.a,{href:`/reference/fetch-aliases`,children:`View user identity`})}),`\n`,_jsx(_components.li,{children:_jsx(_components.a,{href:`/reference/create-alias`,children:`Create alias`})}),`\n`,_jsx(_components.li,{children:_jsx(_components.a,{href:`/reference/delete-alias`,children:`Delete alias`})}),`\n`,_jsx(_components.li,{children:_jsx(_components.a,{href:`/reference/create-subscription`,children:`Create subscription`})}),`\n`,_jsx(_components.li,{children:_jsx(_components.a,{href:`/reference/update-subscription`,children:`Update subscription`})}),`\n`]}),`\n`,_jsx(_components.p,{children:`Exemplo:`}),`\n`,_jsx(CodeBlock,{filename:``,numberOfLines:`2`,language:`shellscript`,children:_jsx(_components.pre,{className:`shiki shiki-themes github-light-default dark-plus`,style:{backgroundColor:`#ffffff`,\"--shiki-dark-bg\":`#0B0C0E`,color:`#1f2328`,\"--shiki-dark\":`#D4D4D4`},language:`shellscript`,children:_jsxs(_components.code,{language:`shellscript`,numberOfLines:`2`,children:[_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#953800`,\"--shiki-dark\":`#DCDCAA`},children:`curl`}),_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#569CD6`},children:` -X`}),_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:` GET`}),_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:` 'https://api.onesignal.com/apps/YOUR_APP_ID/users/by/external_id/YOUR_EXTERNAL_ID'`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D7BA7D`},children:` \\\\`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#569CD6`},children:` -H`}),_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:` 'Authorization: Bearer YOUR_ONESIGNAL_JWT'`})]}),`\n`]})})}),`\n`,_jsx(_components.hr,{}),`\n`,_jsx(Heading,{level:`2`,id:`troubleshooting`,children:`Solução de problemas \\\\`}),`\n`,_jsxs(Table,{children:[_jsx(_components.thead,{children:_jsxs(_components.tr,{children:[_jsx(_components.th,{children:`Sintoma`}),_jsx(_components.th,{children:`Causa provável`}),_jsx(_components.th,{children:`Solução`})]})}),_jsxs(_components.tbody,{children:[_jsxs(_components.tr,{children:[_jsxs(_components.td,{children:[_jsx(_components.code,{children:`login(external_id, profile)`}),` falha com `,_jsx(_components.code,{children:`BACKEND_ERROR`}),` e o status HTTP `,_jsx(_components.code,{children:`401`})]}),_jsx(_components.td,{children:`O OneSignal rejeitou o JWT`}),_jsxs(_components.td,{children:[`Busque um novo JWT no seu listener de JWT invalidado e passe-o para `,_jsx(_components.code,{children:`updateUserJwt`}),`. O SDK tenta o login novamente.`]})]}),_jsxs(_components.tr,{children:[_jsxs(_components.td,{children:[_jsx(_components.code,{children:`login`}),` parece não fazer nada depois que você ativa a chave`]}),_jsx(_components.td,{children:`O JWT está ausente, expirado ou assinado com um algoritmo diferente de ES256`}),_jsxs(_components.td,{children:[`Passe um JWT ES256 válido cujo `,_jsx(_components.code,{children:`exp`}),` esteja no futuro.`]})]}),_jsxs(_components.tr,{children:[_jsxs(_components.td,{children:[`Uma chamada a uma REST API protegida retorna `,_jsx(_components.code,{children:`401 Unauthorized`})]}),_jsxs(_components.td,{children:[`JWT `,_jsx(_components.code,{children:`Authorization: Bearer`}),` ausente ou inválido, ou `,_jsx(_components.code,{children:`identity.external_id`}),` não corresponde ao usuário de destino`]}),_jsxs(_components.td,{children:[`Envie um JWT atual cujo `,_jsx(_components.code,{children:`identity.external_id`}),` corresponda ao usuário no caminho da solicitação.`]})]}),_jsxs(_components.tr,{children:[_jsxs(_components.td,{children:[_jsx(_components.code,{children:`exp`}),` é rejeitado mesmo que o token pareça válido`]}),_jsxs(_components.td,{children:[_jsx(_components.code,{children:`exp`}),` foi definido em milissegundos em vez de segundos`]}),_jsxs(_components.td,{children:[`Defina `,_jsx(_components.code,{children:`exp`}),` como um timestamp Unix em segundos.`]})]}),_jsxs(_components.tr,{children:[_jsx(_components.td,{children:`Novas instalações não têm assinatura push depois que você ativa a chave`}),_jsx(_components.td,{children:`O usuário não fez login. Usuários anônimos não são criados enquanto a chave está ativada.`}),_jsxs(_components.td,{children:[`Chame `,_jsx(_components.code,{children:`login`}),` com um JWT válido assim que o usuário for autenticado.`]})]}),_jsxs(_components.tr,{children:[_jsx(_components.td,{children:`Usuários de React Native, Flutter ou outros SDKs multiplataforma pararam de ser atualizados depois que você ativou a chave`}),_jsx(_components.td,{children:`Esses SDKs ainda não conseguem enviar um JWT`}),_jsxs(_components.td,{children:[`Desative o Token Identity Verification. Ative-o novamente somente quando todos os clientes usarem um `,_jsx(_components.a,{href:`#supported-sdks`,children:`SDK compatível`}),`.`]})]}),_jsxs(_components.tr,{children:[_jsx(_components.td,{children:`O listener de JWT invalidado nunca é disparado no Android`}),_jsx(_components.td,{children:`O listener foi adicionado depois que o evento foi disparado`}),_jsxs(_components.td,{children:[`Adicione o listener em `,_jsx(_components.code,{children:`Application.onCreate`}),`, antes de chamar `,_jsx(_components.code,{children:`login`}),`.`]})]}),_jsxs(_components.tr,{children:[_jsx(_components.td,{children:`O listener de JWT invalidado para de ser disparado no iOS`}),_jsx(_components.td,{children:`O SDK mantém uma referência fraca ao listener e ele foi liberado`}),_jsx(_components.td,{children:`Mantenha uma referência forte ao listener durante toda a vida útil do aplicativo.`})]})]})]}),`\n`,_jsx(_components.hr,{}),`\n`,_jsx(Heading,{level:`2`,id:`faq`,children:`Perguntas frequentes \\\\`}),`\n`,_jsx(Heading,{level:`3`,id:`is-identity-verification-required`,children:`A verificação de identidade é obrigatória? \\\\`}),`\n`,_jsx(_components.p,{children:`Não, mas ela é altamente recomendada para aplicativos em produção. Sem ela, qualquer cliente que conheça o External ID de um usuário pode se passar por esse usuário e modificar as assinaturas ou os dados dele.`}),`\n`,_jsx(Heading,{level:`3`,id:`what-is-the-identity-verification-for-email-external_id-toggle`,children:`O que é a chave “Identity Verification for email + external_id”? \\\\`}),`\n`,_jsx(Frame,{caption:`Chave legada Identity Verification em Keys \u0026 IDs`,children:_jsx(OptimizedImage,{src:`https://mintcdn.com/onesignal/q_BlLe_fAL4tDvWs/images/docs/legacy-iv-toggle.jpg?fit=max\u0026auto=format\u0026n=q_BlLe_fAL4tDvWs\u0026q=85\u0026s=7c07e9feedde98a29745251d38375525`,alt:`Página de configurações mostrando a chave legada Identity Verification`,\"data-og-width\":`710`,width:`710`,\"data-og-height\":`70`,height:`70`,\"data-path\":`images/docs/legacy-iv-toggle.jpg`,\"data-optimize\":`true`,\"data-opv\":`3`,srcset:`https://mintcdn.com/onesignal/q_BlLe_fAL4tDvWs/images/docs/legacy-iv-toggle.jpg?w=280\u0026fit=max\u0026auto=format\u0026n=q_BlLe_fAL4tDvWs\u0026q=85\u0026s=47b24309345365019e8f6337e120ebc1 280w, https://mintcdn.com/onesignal/q_BlLe_fAL4tDvWs/images/docs/legacy-iv-toggle.jpg?w=560\u0026fit=max\u0026auto=format\u0026n=q_BlLe_fAL4tDvWs\u0026q=85\u0026s=61dde8dd142796b3155bc9c533d5ad8c 560w, https://mintcdn.com/onesignal/q_BlLe_fAL4tDvWs/images/docs/legacy-iv-toggle.jpg?w=840\u0026fit=max\u0026auto=format\u0026n=q_BlLe_fAL4tDvWs\u0026q=85\u0026s=b416ad5abd645f9f152df552038513a3 840w, https://mintcdn.com/onesignal/q_BlLe_fAL4tDvWs/images/docs/legacy-iv-toggle.jpg?w=1100\u0026fit=max\u0026auto=format\u0026n=q_BlLe_fAL4tDvWs\u0026q=85\u0026s=5100064ff483ee737c40a7555600ba51 1100w, https://mintcdn.com/onesignal/q_BlLe_fAL4tDvWs/images/docs/legacy-iv-toggle.jpg?w=1650\u0026fit=max\u0026auto=format\u0026n=q_BlLe_fAL4tDvWs\u0026q=85\u0026s=0291d607c1705c0ea718f7e01c05d335 1650w, https://mintcdn.com/onesignal/q_BlLe_fAL4tDvWs/images/docs/legacy-iv-toggle.jpg?w=2500\u0026fit=max\u0026auto=format\u0026n=q_BlLe_fAL4tDvWs\u0026q=85\u0026s=65d3a0a914435215d1a252dc73c1a496 2500w`})}),`\n`,_jsxs(_components.p,{children:[`Essa chave é uma configuração legada e separada para os SDKs v3/v4 do OneSignal. Ela não é a verificação de identidade baseada em JWT desta página e não protege aplicativos no SDK v5. Para o SDK v5, use `,_jsx(_components.strong,{children:`Generate New Keys`}),` na seção `,_jsx(_components.strong,{children:`Identity Verification`}),` em `,_jsx(_components.strong,{children:`Settings > Keys \u0026 IDs`}),`. Consulte `,_jsx(_components.a,{href:`#generate-keys`,children:`Gerar chaves`}),`.`]}),`\n`,_jsx(Heading,{level:`3`,id:`which-sdks-support-identity-verification`,children:`Quais SDKs são compatíveis com a verificação de identidade? \\\\`}),`\n`,_jsxs(_components.p,{children:[`O SDK nativo para Android 5.9.0+, o SDK nativo para iOS 5.8.0+ e o SDK Web 160900+. SDKs multiplataforma (React Native, Expo, Flutter, Unity, Cordova, Ionic, Capacitor e .NET MAUI) ainda não são compatíveis. Consulte `,_jsx(_components.a,{href:`#supported-sdks`,children:`SDKs compatíveis`}),`.`]}),`\n`,_jsx(Heading,{level:`3`,id:`my-app-uses-a-cross-platform-sdk-can-i-turn-on-identity-verification`,children:`Meu aplicativo usa um SDK multiplataforma. Posso ativar a verificação de identidade? \\\\`}),`\n`,_jsx(_components.p,{children:`Ainda não. O painel permite ativar a chave, mas seus clientes não conseguem enviar um JWT, então os logins e as atualizações de assinaturas deles falham. Você pode gerar chaves e implementar a assinatura de JWTs no seu servidor agora e ativar a chave quando seu SDK for compatível.`}),`\n`,_jsx(Heading,{level:`3`,id:`what-algorithm-does-the-jwt-use`,children:`Qual algoritmo o JWT usa? \\\\`}),`\n`,_jsx(_components.p,{children:`ES256 (ECDSA usando P-256 e SHA-256). Outros algoritmos são rejeitados.`}),`\n`,_jsx(Heading,{level:`3`,id:`what-happens-if-the-jwt-expires-during-a-session`,children:`O que acontece se o JWT expirar durante uma sessão? \\\\`}),`\n`,_jsxs(_components.p,{children:[`O SDK dispara um evento de JWT invalidado. Implemente `,_jsx(_components.code,{children:`addUserJwtInvalidatedListener`}),` (consulte `,_jsx(_components.a,{href:`#add-the-jwt-to-your-app`,children:`Adicionar o JWT ao seu aplicativo`}),`) para buscar um novo token e passá-lo para `,_jsx(_components.code,{children:`updateUserJwt`}),`. Na web, escute o evento `,_jsx(_components.code,{children:`userJwtInvalidated`}),` com `,_jsx(_components.code,{children:`OneSignal.User.addEventListener`}),`.`]}),`\n`,_jsx(Heading,{level:`3`,id:`do-i-need-identity-verification-for-the-rest-api`,children:`Preciso da verificação de identidade para a REST API? \\\\`}),`\n`,_jsxs(_components.p,{children:[`Somente depois de ativar o Token Identity Verification. A partir daí, os `,_jsx(_components.a,{href:`#rest-api`,children:`endpoints de User e Subscription`}),` exigem `,_jsx(_components.code,{children:`Authorization: Bearer YOUR_ONESIGNAL_JWT`}),`. Eles não aceitam a App API key para essas chamadas. Create message e outros endpoints que não são de usuário continuam usando `,_jsx(_components.code,{children:`Authorization: Key YOUR_APP_API_KEY`}),`.`]}),`\n`,_jsx(Heading,{level:`3`,id:`what-happens-to-the-push-subscription-on-logout`,children:`O que acontece com a assinatura push no logout? \\\\`}),`\n`,_jsxs(_components.p,{children:[`Quando a verificação de identidade está ativada, `,_jsx(_components.code,{children:`logout()`}),` desativa a assinatura push. A assinatura continua associada a esse usuário. Chamar `,_jsx(_components.code,{children:`login`}),` com um JWT restaura o status anterior da assinatura. Você não precisa chamar `,_jsx(_components.code,{children:`optIn()`}),` novamente.`]}),`\n`,_jsxs(_components.p,{children:[`No Android (Kotlin), `,_jsx(_components.code,{children:`logoutSuspend()`}),` é o equivalente não bloqueante de `,_jsx(_components.code,{children:`logout()`}),`.`]}),`\n`,_jsx(_components.hr,{}),`\n`,_jsx(Heading,{level:`2`,id:`related-pages`,children:`Páginas relacionadas \\\\`}),`\n`,_jsxs(Columns,{cols:2,children:[_jsx(Card,{title:`Usuários`,icon:`users`,href:`/docs/pt-BR/users`,children:_jsx(_components.p,{children:`External ID, usuários anônimos e identificados, e login/logout.`})}),_jsx(Card,{title:`Keys \u0026 IDs`,icon:`key`,href:`/docs/pt-BR/keys-and-ids`,children:_jsx(_components.p,{children:`App ID, App API keys e onde ficam as chaves de verificação de identidade.`})}),_jsx(Card,{title:`Referência do SDK mobile`,icon:`mobile`,href:`/docs/pt-BR/mobile-sdk-reference`,children:_jsx(_components.p,{children:`login, logout, addEmail, addSms e métodos de assinatura.`})}),_jsx(Card,{title:`Referência do SDK Web`,icon:`globe`,href:`/docs/pt-BR/web-sdk-reference`,children:_jsx(_components.p,{children:`login, updateUserJwt, o evento userJwtInvalidated e outros métodos do SDK Web.`})}),_jsx(Card,{title:`Visão geral da REST API`,icon:`code`,href:`/reference/rest-api-overview`,children:_jsx(_components.p,{children:`Autenticação padrão com App API key para endpoints que não são protegidos por JWT.`})})]})]})}function MDXContent(props={}){const{wrapper:MDXLayout}={..._provideComponents(),...props.components};return MDXLayout?_jsx(MDXLayout,{...props,children:_jsx(_createMdxContent,{...props})}):_createMdxContent(props)}return{default:MDXContent};function _missingMdxReference(id,component){throw new Error(`Expected `+(component?`component`:`object`)+\" `\"+id+\"` to be defined: you likely forgot to import, pass, or provide it.\")}","frontmatter":{},"scope":{"config":{},"pageMetadata":{"title":"Verificação de identidade","description":"Proteja os logins para que um cliente não possa se passar pelo External ID de outro usuário nem reivindicar assinaturas de e-mail e SMS que não lhe pertencem. Disponível para todos no SDK nativo para Android 5.9.0+, no SDK para iOS 5.8.0+ e no SDK Web 160900+. Ainda não compatível com SDKs multiplataforma.","keywords":["verificação de identidade","JWT","External ID","JWT de login","updateUserJwt","falsificação de identidade de usuário","ES256","Token Identity Verification","Android SDK 5.9.0","iOS SDK 5.8.0","Web SDK 160900","userJwtInvalidated","OneSignalUserProfile","login com perfil","JWT 401"],"href":"/docs/pt-BR/identity-verification"}}},"mdxSourceWithNoJs":null},"mdxExtracts":{"tableOfContents":[{"title":"SDKs compatíveis \\","slug":"supported-sdks","depth":2,"children":[]},{"title":"Pré-requisitos \\","slug":"prerequisites","depth":2,"children":[]},{"title":"Gerar chaves \\","slug":"generate-keys","depth":2,"children":[]},{"title":"Criar o JWT \\","slug":"create-the-jwt","depth":2,"children":[{"title":"Payload do JWT \\","slug":"jwt-payload","depth":3,"children":[]},{"title":"Assinar o JWT \\","slug":"signing-the-jwt","depth":3,"children":[]},{"title":"Verificar seu JWT \\","slug":"verify-your-jwt","depth":3,"children":[]},{"title":"Incluir assinaturas \\","slug":"including-subscriptions","depth":3,"children":[]}]},{"title":"Adicionar o JWT ao seu aplicativo \\","slug":"add-the-jwt-to-your-app","depth":2,"children":[]},{"title":"O que muda quando a chave está ativada \\","slug":"what-changes-when-the-toggle-is-on","depth":2,"children":[]},{"title":"Adicionar assinaturas \\","slug":"adding-subscriptions","depth":2,"children":[]},{"title":"REST API \\","slug":"rest-api","depth":2,"children":[]},{"title":"Solução de problemas \\","slug":"troubleshooting","depth":2,"children":[]},{"title":"Perguntas frequentes \\","slug":"faq","depth":2,"children":[{"title":"A verificação de identidade é obrigatória? \\","slug":"is-identity-verification-required","depth":3,"children":[]},{"title":"O que é a chave “Identity Verification for email + external_id”? \\","slug":"what-is-the-identity-verification-for-email-external_id-toggle","depth":3,"children":[]},{"title":"Quais SDKs são compatíveis com a verificação de identidade? \\","slug":"which-sdks-support-identity-verification","depth":3,"children":[]},{"title":"Meu aplicativo usa um SDK multiplataforma. Posso ativar a verificação de identidade? \\","slug":"my-app-uses-a-cross-platform-sdk-can-i-turn-on-identity-verification","depth":3,"children":[]},{"title":"Qual algoritmo o JWT usa? \\","slug":"what-algorithm-does-the-jwt-use","depth":3,"children":[]},{"title":"O que acontece se o JWT expirar durante uma sessão? \\","slug":"what-happens-if-the-jwt-expires-during-a-session","depth":3,"children":[]},{"title":"Preciso da verificação de identidade para a REST API? \\","slug":"do-i-need-identity-verification-for-the-rest-api","depth":3,"children":[]},{"title":"O que acontece com a assinatura push no logout? \\","slug":"what-happens-to-the-push-subscription-on-logout","depth":3,"children":[]}]},{"title":"Páginas relacionadas \\","slug":"related-pages","depth":2,"children":[]}],"codeExamples":{}},"jsLinks":["/_mintlify/custom/onesignal/e069c1b9f3157e14/hotjar-koala.js","/_mintlify/custom/onesignal/3e5d03885ab32f49/intercom.js","/_mintlify/custom/onesignal/dbb7af4794d1b586/munchkin-marketo.js"],"subdomain":"onesignal","siteName":"OneSignal Documentation","title":"Verificação de identidade - OneSignal Documentation","navMaps":{"firstHrefInVersion":{},"firstHrefInLanguage":{"en":{"href":"/docs/en/identity-verification","matchLevel":1},"cn":{"href":"/docs/cn/identity-verification","matchLevel":1},"ko":{"href":"/docs/ko/identity-verification","matchLevel":1},"ja":{"href":"/docs/ja/identity-verification","matchLevel":1},"tr":{"href":"/docs/tr/identity-verification","matchLevel":1},"pt-BR":{"href":"/docs/pt-BR/identity-verification","matchLevel":0},"es":{"href":"/docs/es/identity-verification","matchLevel":1},"fr":{"href":"/docs/fr/identity-verification","matchLevel":1}}},"lastModified":"2026-11-18T15:55:04.602Z","originalFileLocation":"docs/pt-BR/identity-verification.mdx","locale":"pt-BR"},"headHtml":"\u003cscript data-mint-head>(function(){var d=document.documentElement,p=null;if(!p){try{p=localStorage.getItem(\"isDarkMode\")}catch(e){}if(p==='true')p='dark';else if(p==='false')p='light';if(p!=='light'\u0026\u0026p!=='dark'\u0026\u0026p!=='system')p=\"system\"}var r=p==='system'?(matchMedia(\"(prefers-color-scheme: dark)\").matches?'dark':'light'):p;d.classList.remove(r==='dark'?'light':'dark');d.classList.add(r);d.setAttribute(\"data-theme-preference\",p)})();\u003c/script>\u003cmeta data-mint-head name=\"description\" content=\"Proteja os logins para que um cliente não possa se passar pelo External ID de outro usuário nem reivindicar assinaturas de e-mail e SMS que não lhe pertencem. Disponível para todos no SDK nativo para Android 5.9.0+, no SDK para iOS 5.8.0+ e no SDK Web 160900+. Ainda não compatível com SDKs multiplataforma.\">\u003cmeta data-mint-head name=\"application-name\" content=\"OneSignal Documentation\">\u003cmeta data-mint-head name=\"generator\" content=\"Mintlify\">\u003clink data-mint-head rel=\"icon\" type=\"image/png\" sizes=\"192x192\" href=\"/mintlify-assets/_mintlify/favicons/onesignal/eCiRydtW5fLfLRWp/_generated/favicon/android-chrome-192x192.png\" media=\"(prefers-color-scheme: light)\">\u003clink data-mint-head rel=\"apple-touch-icon\" type=\"image/png\" sizes=\"180x180\" href=\"/mintlify-assets/_mintlify/favicons/onesignal/eCiRydtW5fLfLRWp/_generated/favicon/apple-touch-icon.png\">\u003clink data-mint-head rel=\"icon\" type=\"image/png\" sizes=\"16x16\" href=\"/mintlify-assets/_mintlify/favicons/onesignal/eCiRydtW5fLfLRWp/_generated/favicon/favicon-16x16.png\" media=\"(prefers-color-scheme: light)\">\u003clink data-mint-head rel=\"icon\" type=\"image/png\" sizes=\"32x32\" href=\"/mintlify-assets/_mintlify/favicons/onesignal/eCiRydtW5fLfLRWp/_generated/favicon/favicon-32x32.png\" media=\"(prefers-color-scheme: light)\">\u003clink data-mint-head rel=\"shortcut icon\" type=\"image/x-icon\" href=\"/mintlify-assets/_mintlify/favicons/onesignal/eCiRydtW5fLfLRWp/_generated/favicon/favicon.ico\" media=\"(prefers-color-scheme: light)\">\u003clink data-mint-head rel=\"icon\" type=\"image/png\" sizes=\"192x192\" href=\"/mintlify-assets/_mintlify/favicons/onesignal/eCiRydtW5fLfLRWp/_generated/favicon-dark/android-chrome-192x192.png\" media=\"(prefers-color-scheme: dark)\">\u003clink data-mint-head rel=\"icon\" type=\"image/png\" sizes=\"16x16\" href=\"/mintlify-assets/_mintlify/favicons/onesignal/eCiRydtW5fLfLRWp/_generated/favicon-dark/favicon-16x16.png\" media=\"(prefers-color-scheme: dark)\">\u003clink data-mint-head rel=\"icon\" type=\"image/png\" sizes=\"32x32\" href=\"/mintlify-assets/_mintlify/favicons/onesignal/eCiRydtW5fLfLRWp/_generated/favicon-dark/favicon-32x32.png\" media=\"(prefers-color-scheme: dark)\">\u003clink data-mint-head rel=\"shortcut icon\" type=\"image/x-icon\" href=\"/mintlify-assets/_mintlify/favicons/onesignal/eCiRydtW5fLfLRWp/_generated/favicon-dark/favicon.ico\" media=\"(prefers-color-scheme: dark)\">\u003cmeta data-mint-head property=\"og:title\" content=\"Verificação de identidade - OneSignal Documentation\">\u003cmeta data-mint-head property=\"og:description\" content=\"Proteja os logins para que um cliente não possa se passar pelo External ID de outro usuário nem reivindicar assinaturas de e-mail e SMS que não lhe pertencem. Disponível para todos no SDK nativo para Android 5.9.0+, no SDK para iOS 5.8.0+ e no SDK Web 160900+. Ainda não compatível com SDKs multiplataforma.\">\u003cmeta data-mint-head property=\"og:site_name\" content=\"OneSignal Documentation\">\u003cmeta data-mint-head property=\"og:url\" content=\"https://documentation.onesignal.com/docs/pt-BR/identity-verification\">\u003cmeta data-mint-head property=\"og:type\" content=\"website\">\u003cmeta data-mint-head property=\"og:image\" content=\"https://onesignal.mintlify.site/_mintlify/api/og/v2?division=Documenta%C3%A7%C3%A3o+de+desenvolvedor\u0026amp;title=Verifica%C3%A7%C3%A3o+de+identidade\u0026amp;description=Proteja+os+logins+para+que+um+cliente+n%C3%A3o+possa+se+passar+pelo+External+ID+de+outro+usu%C3%A1rio+nem+reivindicar+assinaturas+de+e-mail+e+SMS+que+n%C3%A3o+lhe+pertencem.+D\u0026amp;theme=12e705baa88dc8cc6d7a9877\u0026amp;signature=fa6f248136d43b091e2202af7161e22a8cb6da93e117a635da6c1d3fd0bb9ccf\">\u003cmeta data-mint-head property=\"og:image:width\" content=\"1200\">\u003cmeta data-mint-head property=\"og:image:height\" content=\"630\">\u003cmeta data-mint-head name=\"twitter:card\" content=\"summary_large_image\">\u003cmeta data-mint-head name=\"twitter:title\" content=\"Verificação de identidade - OneSignal Documentation\">\u003cmeta data-mint-head name=\"twitter:description\" content=\"Proteja os logins para que um cliente não possa se passar pelo External ID de outro usuário nem reivindicar assinaturas de e-mail e SMS que não lhe pertencem. Disponível para todos no SDK nativo para Android 5.9.0+, no SDK para iOS 5.8.0+ e no SDK Web 160900+. Ainda não compatível com SDKs multiplataforma.\">\u003cmeta data-mint-head name=\"twitter:image\" content=\"https://onesignal.mintlify.site/_mintlify/api/og/v2?division=Documenta%C3%A7%C3%A3o+de+desenvolvedor\u0026amp;title=Verifica%C3%A7%C3%A3o+de+identidade\u0026amp;description=Proteja+os+logins+para+que+um+cliente+n%C3%A3o+possa+se+passar+pelo+External+ID+de+outro+usu%C3%A1rio+nem+reivindicar+assinaturas+de+e-mail+e+SMS+que+n%C3%A3o+lhe+pertencem.+D\u0026amp;theme=12e705baa88dc8cc6d7a9877\u0026amp;signature=fa6f248136d43b091e2202af7161e22a8cb6da93e117a635da6c1d3fd0bb9ccf\">\u003cmeta data-mint-head name=\"twitter:image:width\" content=\"1200\">\u003cmeta data-mint-head name=\"twitter:image:height\" content=\"630\">\u003cmeta data-mint-head name=\"msapplication-config\" content=\"/mintlify-assets/_mintlify/favicons/onesignal/eCiRydtW5fLfLRWp/_generated/favicon/browserconfig.xml\">\u003cmeta data-mint-head name=\"apple-mobile-web-app-title\" content=\"OneSignal Docs\">\u003cmeta data-mint-head name=\"msapplication-TileColor\" content=\"#3A3DB3\">\u003clink data-mint-head rel=\"canonical\" href=\"https://documentation.onesignal.com/docs/pt-BR/identity-verification\">\u003clink data-mint-head rel=\"alternate\" type=\"application/xml\" href=\"/sitemap.xml\">\u003clink data-mint-head rel=\"alternate\" type=\"text/markdown\" href=\"/docs/pt-BR/identity-verification.md\">\u003clink data-mint-head rel=\"alternate\" hreflang=\"pt-BR\" href=\"https://documentation.onesignal.com/docs/pt-BR/identity-verification\">\u003clink data-mint-head rel=\"alternate\" hreflang=\"en\" href=\"https://documentation.onesignal.com/docs/en/identity-verification\">\u003clink data-mint-head rel=\"alternate\" hreflang=\"zh\" href=\"https://documentation.onesignal.com/docs/cn/identity-verification\">\u003clink data-mint-head rel=\"alternate\" hreflang=\"ko\" href=\"https://documentation.onesignal.com/docs/ko/identity-verification\">\u003clink data-mint-head rel=\"alternate\" hreflang=\"ja\" href=\"https://documentation.onesignal.com/docs/ja/identity-verification\">\u003clink data-mint-head rel=\"alternate\" hreflang=\"tr\" href=\"https://documentation.onesignal.com/docs/tr/identity-verification\">\u003clink data-mint-head rel=\"alternate\" hreflang=\"es\" href=\"https://documentation.onesignal.com/docs/es/identity-verification\">\u003clink data-mint-head rel=\"alternate\" hreflang=\"fr\" href=\"https://documentation.onesignal.com/docs/fr/identity-verification\">\u003clink data-mint-head rel=\"alternate\" hreflang=\"x-default\" href=\"https://documentation.onesignal.com/docs/en/identity-verification\">\u003cscript data-mint-head type=\"application/ld+json\">{\"@context\":\"https://schema.org\",\"@graph\":[{\"@type\":\"Organization\",\"@id\":\"https://documentation.onesignal.com/#organization\",\"name\":\"OneSignal Documentation\",\"url\":\"https://documentation.onesignal.com\",\"logo\":{\"@type\":\"ImageObject\",\"url\":\"https://mintcdn.com/onesignal/yJcueeDCO7UpHnnY/logo/OneSignal-Logo.svg?fit=max\u0026auto=format\u0026n=yJcueeDCO7UpHnnY\u0026q=85\u0026s=1fcfb6fef6d820fd9d99c74850711107\"}},{\"@type\":\"WebSite\",\"@id\":\"https://documentation.onesignal.com#website\",\"name\":\"OneSignal Documentation\",\"url\":\"https://documentation.onesignal.com\",\"publisher\":{\"@id\":\"https://documentation.onesignal.com/#organization\"}},{\"@type\":\"WebPage\",\"@id\":\"https://documentation.onesignal.com/docs/pt-BR/identity-verification#webpage\",\"url\":\"https://documentation.onesignal.com/docs/pt-BR/identity-verification\",\"name\":\"Verificação de identidade\",\"description\":\"Proteja os logins para que um cliente não possa se passar pelo External ID de outro usuário nem reivindicar assinaturas de e-mail e SMS que não lhe pertencem. Disponível para todos no SDK nativo para Android 5.9.0+, no SDK para iOS 5.8.0+ e no SDK Web 160900+. Ainda não compatível com SDKs multiplataforma.\",\"dateModified\":\"2026-11-18T15:55:04.602Z\",\"isPartOf\":{\"@id\":\"https://documentation.onesignal.com#website\"},\"breadcrumb\":{\"@id\":\"https://documentation.onesignal.com/docs/pt-BR/identity-verification#breadcrumb\"}},{\"@type\":\"BreadcrumbList\",\"@id\":\"https://documentation.onesignal.com/docs/pt-BR/identity-verification#breadcrumb\",\"itemListElement\":[{\"@type\":\"ListItem\",\"position\":1,\"name\":\"Documentação de desenvolvedor\",\"item\":\"https://documentation.onesignal.com/docs/pt-BR/developers\"},{\"@type\":\"ListItem\",\"position\":2,\"name\":\"Verificação de identidade\",\"item\":\"https://documentation.onesignal.com/docs/pt-BR/identity-verification\"}]},{\"@type\":[\"Article\",\"TechArticle\"],\"@id\":\"https://documentation.onesignal.com/docs/pt-BR/identity-verification#article\",\"headline\":\"Verificação de identidade\",\"name\":\"Verificação de identidade\",\"description\":\"Proteja os logins para que um cliente não possa se passar pelo External ID de outro usuário nem reivindicar assinaturas de e-mail e SMS que não lhe pertencem. Disponível para todos no SDK nativo para Android 5.9.0+, no SDK para iOS 5.8.0+ e no SDK Web 160900+. Ainda não compatível com SDKs multiplataforma.\",\"url\":\"https://documentation.onesignal.com/docs/pt-BR/identity-verification\",\"mainEntityOfPage\":{\"@id\":\"https://documentation.onesignal.com/docs/pt-BR/identity-verification#webpage\"},\"dateModified\":\"2026-11-18T15:55:04.602Z\",\"keywords\":\"verificação de identidade, JWT, External ID, JWT de login, updateUserJwt, falsificação de identidade de usuário, ES256, Token Identity Verification, Android SDK 5.9.0, iOS SDK 5.8.0, Web SDK 160900, userJwtInvalidated, OneSignalUserProfile, login com perfil, JWT 401\",\"publisher\":{\"@id\":\"https://documentation.onesignal.com/#organization\"},\"isPartOf\":{\"@id\":\"https://documentation.onesignal.com#website\"}}]}\u003c/script>\u003cscript data-mint-head type=\"application/ld+json\">{\"@context\":\"https://schema.org\",\"@type\":\"WebSite\",\"name\":\"OneSignal Documentation\",\"publisher\":{\"@type\":\"Organization\",\"name\":\"OneSignal Documentation\"},\"provider\":{\"@type\":\"Organization\",\"name\":\"Mintlify\",\"url\":\"https://mintlify.com\"}}\u003c/script>","agentPointerHref":"/docs/pt-BR/identity-verification.md","siteName":"OneSignal Documentation","nav":{"global":null,"languages":[{"language":"en","pages":[{"title":"en","href":"/docs/en/identity-verification"}]},{"language":"cn","pages":[{"title":"cn","href":"/docs/cn/identity-verification"}]},{"language":"ko","pages":[{"title":"ko","href":"/docs/ko/identity-verification"}]},{"language":"ja","pages":[{"title":"ja","href":"/docs/ja/identity-verification"}]},{"language":"tr","pages":[{"title":"tr","href":"/docs/tr/identity-verification"}]},{"language":"pt-BR","tabs":[{"tab":"Início","pages":[{"title":"Início","href":"/docs/pt-BR/home"}]},{"tab":"Guia do Usuário","pages":[{"title":"Guia do Usuário","href":"/docs/pt-BR/quickstart-guide"}]},{"tab":"Guia de desenvolvedor","groups":[{"group":"Documentação de desenvolvedor","pages":[{"title":"Desenvolvedores","description":"Configure os SDKs móvel e web do OneSignal, encontre seu App ID e chaves de API, identifique Usuários e teste sua integração antes de ir ao ar.","href":"/docs/pt-BR/developers"},{"title":"Verificação de identidade","href":"/docs/pt-BR/identity-verification"},{"title":"Servidor MCP do OneSignal","sidebarTitle":"Servidor MCP","description":"Conecte qualquer ferramenta ou agente de IA compatível com servidores MCP remotos ao OneSignal usando a URL do servidor MCP hospedado. Inclui a configuração no Claude Code, Codex CLI, Cursor, VS Code e conectores personalizados, além de todas as ferramentas compatíveis, incluindo as de Journeys.","href":"/docs/pt-BR/model-context-protocol"},{"group":"Modelo de usuário","pages":[{"title":"User model \u0026 guia de migração","href":"/docs/pt-BR/user-model-migration-guide"},{"title":"Mapeamento de SDK Mobile","href":"/docs/pt-BR/device-user-model-mobile-sdk-mapping"},{"title":"Mapeamento de SDK Web","href":"/docs/pt-BR/device-user-model-web-sdk-mapping"}]}]},{"group":"SDKs móveis","pages":[{"group":"Configuração do SDK móvel","pages":[{"title":"Configuração do Mobile SDK","href":"/docs/pt-BR/mobile-sdk-setup"},{"group":"Configuração de credenciais da plataforma","pages":[{"title":"Credenciais do Android Firebase","href":"/docs/pt-BR/android-firebase-credentials"},{"title":"iOS: Conexão baseada em token p8 para APNs","href":"/docs/pt-BR/ios-p8-token-based-connection-to-apns"},{"title":"Geração de certificado p12 para iOS","href":"/docs/pt-BR/ios-p12-generate-certificates"},{"title":"Geração de chave API da Amazon","href":"/docs/pt-BR/generate-an-amazon-api-key"},{"title":"Autorização Huawei","href":"/docs/pt-BR/authorize-onesignal-to-send-huawei-push"}]},{"title":"Configuração do SDK iOS","href":"/docs/pt-BR/ios-sdk-setup"},{"group":"Configuração do SDK Android","pages":[{"title":"Configuração do SDK Android","href":"/docs/pt-BR/android-sdk-setup"},{"title":"Registro com Firebase Installation ID","href":"/docs/pt-BR/android-firebase-installation-id"}]},{"title":"Configuração do Unity SDK","href":"/docs/pt-BR/unity-sdk-setup"},{"title":"Configuração do SDK React Native","href":"/docs/pt-BR/react-native-sdk-setup"},{"title":"Configuração do SDK Expo","href":"/docs/pt-BR/react-native-expo-sdk-setup"},{"title":"Configuração do SDK Flutter","href":"/docs/pt-BR/flutter-sdk-setup"},{"title":"Configuração do SDK Flutterflow","href":"/docs/pt-BR/flutterflow-sdk-setup"},{"title":"Configuração do SDK Cordova","href":"/docs/pt-BR/cordova-sdk-setup"},{"title":"Configuração do SDK Capacitor","href":"/docs/pt-BR/capacitor-sdk-setup"},{"title":"Configuração do SDK .NET MAUI","href":"/docs/pt-BR/net-sdk-setup"},{"title":"Configuração do SDK Amazon","href":"/docs/pt-BR/amazon-sdk-setup"},{"title":"Configuração do SDK Huawei","href":"/docs/pt-BR/huawei-sdk-setup"}]},{"group":"Referência do SDK móvel","pages":[{"title":"Referência do Mobile SDK","href":"/docs/pt-BR/mobile-sdk-reference"},{"title":"Extensões de Serviço Móvel","href":"/docs/pt-BR/service-extensions"},{"title":"Gerenciando a bandeja de notificações","href":"/docs/pt-BR/managing-the-notification-tray"},{"title":"Payload do OSNotification","href":"/docs/pt-BR/osnotification-payload"},{"title":"iOS: Suporte a App Clip","href":"/docs/pt-BR/app-clip-support"}]},{"group":"Solução de problemas do SDK móvel","pages":[{"title":"Solução de problemas do SDK Mobile","href":"/docs/pt-BR/mobile-troubleshooting"},{"title":"Obtendo um log de depuração","href":"/docs/pt-BR/capturing-a-debug-log"}]}]},{"group":"SDKs web","pages":[{"group":"Configuração do SDK web","pages":[{"title":"Configuração do Web SDK","href":"/docs/pt-BR/web-sdk-setup"},{"title":"Configuração de web push para iOS","href":"/docs/pt-BR/web-push-for-ios"},{"title":"OneSignal service worker","href":"/docs/pt-BR/onesignal-service-worker"},{"title":"Configuração de push web com código personalizado","href":"/docs/pt-BR/web-push-custom-code-setup"},{"title":"Google Tag Manager setup","href":"/docs/en/google-tag-manager"},{"title":"Configuração do SDK Web Angular","href":"/docs/pt-BR/angular-setup"},{"title":"Configuração ReactJS \u0026 NextJS","href":"/docs/pt-BR/react-js-setup"},{"title":"Configuração do Vue JS Web SDK","href":"/docs/pt-BR/vue-js-setup"}]},{"title":"Referência do Web SDK","href":"/docs/pt-BR/web-sdk-reference"},{"group":"Solução de problemas do SDK web","pages":[{"title":"Solução de problemas do Web SDK","href":"/docs/pt-BR/troubleshooting-web-push"},{"title":"Limpar cache e redefinir permissões push","href":"/docs/pt-BR/clearing-cache-and-resetting-push-permissions"},{"title":"Webhooks de web push","href":"/docs/pt-BR/webhooks"}]}]},{"group":"Atividades ao Vivo","pages":[{"title":"Configuração de desenvolvedor para Live Activities","href":"/docs/pt-BR/live-activities-developer-setup"},{"title":"Configuração do SDK de Live Activity multiplataforma","href":"/docs/pt-BR/cross-platform-live-activity-setup"},{"title":"Notificações Live Update no Android","href":"/docs/pt-BR/android-live-notifications"}]},{"group":"Configuração de Desktop \u0026 Watch","pages":[{"title":"Configuração de aplicativo macOS","href":"/docs/pt-BR/macos-app-setup"},{"title":"Configuração de app Windows","href":"/docs/pt-BR/windows-app-setup"},{"title":"Suporte a watchOS \u0026 Wear OS","href":"/docs/pt-BR/watchos-and-wear-os-support"}]}]},{"tab":"Tutoriais","pages":[{"title":"Tutoriais","href":"/docs/pt-BR/tutorials"}]},{"tab":"API Reference","pages":[{"title":"API Reference","href":"/reference/rest-api-overview"}]},{"tab":"Release Notes","pages":[{"title":"Release Notes","href":"/release-notes/changelog"}]}],"global":{"anchors":[{"anchor":"Blog","icon":"newspaper","href":"https://onesignal.com/blog"},{"anchor":"GitHub","icon":"github","href":"https://github.com/OneSignal"},{"anchor":"YouTube","icon":"youtube","href":"https://www.youtube.com/@onesignalofficial/playlists"}]}},{"language":"es","pages":[{"title":"es","href":"/docs/es/identity-verification"}]},{"language":"fr","pages":[{"title":"fr","href":"/docs/fr/identity-verification"}]}]},"basePath":"","title":"Verificação de identidade - OneSignal Documentation","deploymentId":"dpl_FZMKUpaaKiVETbfqhoUe4sPFDTmY","buildId":"dpl_FZMKUpaaKiVETbfqhoUe4sPFDTmY","dynamics":["07c022d89b","a74be98ba7","a9bb46feb3"],"chunks":["Frame-DBAS9Liu.js","DynamicMarkdown-C4w9kavL.js","zoom-image-lightbox-B9O1U98p.js","lightbox-handle-r17bVUz3.js","Markdown-DTeL0SpS.js","dist-OCScizqf.js","lib-DuNMoZ05.js","lib-B8HbPgcC.js","katex-YMM-FMeD.js","html-void-elements-mCSPHezU.js","marked.esm-CZWythHk.js","AssistantPageLink-KcneGfMY.js"]}